Mitglieds-Karte
TCS Mastercard
Rechnung


Vorsicht vor Smishing

Sie erhalten eine Sendungsbenachrichtigung per SMS, denken sich nichts Böses, klicken auf einen Link und plötzlich sinkt Ihr Kontosaldo. Erfahren Sie, wie Sie Smishing-Angriffe erkennen und vermeiden und was zu tun ist, wenn Sie Opfer werden.


Das Wichtigste zu Smishing in Kürze.

  • So schützen Sie sich vor Smishing: Hier geht es zu unseren Tipps.
  • Sind sind unsicher, ob eine SMS echt ist? Erfahren Sie hier, wie Sie Smishing-SMS erkennen.
  • Erkennen Sie Smishing? Testen Sie es hier.
  • Sie haben auf einen Link geklickt, Ihre Daten eingegeben und wissen nicht, was Sie tun sollen? Hier erfahren Sie es.

Was ist Smishing?

Sie erhalten eine SMS von einem Paketdienst, Ihrer Bank oder einem anderen bekannten Unternehmen. Darin werden Sie aufgefordert, einen Link anzuklicken, Ihre Daten zu bestätigen oder eine angebliche Zahlung zu überprüfen. So beginnen viele Smishing-Angriffe.

Smishing ist eine Form von Phishing. bei der Betrügerinnen und Betrüger SMS oder andere mobile Nachrichtendienste nutzen, um jemanden unter einem Vorwand zum Öffnen eines Links, zur Angabe sensibler Daten oder zu einer Zahlung zu verleiten. Der Begriff setzt sich aus den Wörtern SMS und Phishing zusammen. Das Ziel ist immer dasselbe: Sie sollen einen Link öffnen, persönliche Informationen eingeben oder eine Zahlung auslösen. 

25% mehr Fälle von Phishing

Allein im zweiten Halbjahr 2025 registrierte das Bundesamt für Cybersicherheit (BACS) 6’299 Phishing-Meldungen. Das sind 903 Fälle mehr als im Vorjahr. Auch die Polizeiliche Kriminalstatistik 2025 zeigt: Phishing-Straftaten stiegen gegenüber dem Vorjahr um 24,9%. Am häufigsten für Phishing missbraucht werden Absender aus den Bereichen Postdienste (24%) und öffentlicher Verkehr (20%) sowie dem Finanzsektor (19%).

Mehr zum TCS Cyber-Schutzbrief

Warum sind Betrügerinnen und Betrüger mit Smishing so erfolgreich?

SMS wirken auf viele Menschen vertrauenswürdiger als E-Mails. Gleichzeitig lesen wir Nachrichten auf dem Smartphone oft unterwegs und unter Zeitdruck. Genau diesen Moment nutzen die Betrügerinnen und Betrüger aus. Sie erzeugen Dringlichkeit, geben sich als bekannte Unternehmen aus und versuchen so, Ihre Aufmerksamkeit gezielt zu lenken.

Deshalb gilt: Erhalten Sie eine unerwartete SMS mit einem Link oder einer Aufforderung zur Eingabe von Daten, sollten Sie besonders vorsichtig sein und die Echtheit der Nachricht immer über einen offiziellen Kanal überprüfen.

Cyberfallen begegnen uns am häufigsten per SMS oder Chat.

Porträt von Melissa Wong, Cyber-Spezialistin bei Bolttech, TCS-Partner.

«Fast 9 von 10 der gemeldeten Vorfälle unserer Kundinnen und Kunden hängen mit Cyberkriminalität oder Phishing zusammen – damit sind dies die häufigsten Bedrohungen für Privatpersonen. Andere Phänomene wie Cybermobbing, Identitätsdiebstahl oder Missbrauch von Onlinekonten und -karten werden seltener gemeldet.»

Melissa Wong, Group Chief Product Officer bei bolttech, Cyberschutz-Partner des TCS

Wie funktioniert Smishing?

1. Köder

Sie erhalten eine SMS von einer scheinbar vertrauenswürdigen Organisation. Zum Beispiel von einem Paketdienst, Ihrer Bank, einem Verkehrsunternehmen oder einer Behörde. Die Nachricht wirkt auf den ersten Blick vertrauenswürdig und bezieht sich in der Regel auf eine angebliche Transaktion, eine Lieferung oder ein Sicherheitsproblem.

2. Zeitdruck

Die Betrügerinnen und Betrüger versuchen, Sie zu einer schnellen Reaktion zu bewegen. Die Nachricht vermittelt ein Gefühl von Dringlichkeit, welches verhindern soll, dass Sie die Situation in Ruhe prüfen. Typische Formulierungen sind: 

  • «Ihr Konto wird gesperrt»
  • «Bestätigen Sie Ihre Daten»
  • «Offene Zoll- oder Liefergebühr von CHF 2.95. Jetzt bezahlen.»
  • «Dringend handeln»
  • «Letzte Mahnung: Unbezahlte Busse. Zahlung erforderlich.»

Je grösser der empfundene Druck, desto höher die Wahrscheinlichkeit, dass Betroffene unüberlegt handeln.

3. Gefälschte Internetseiten

Nach dem Klick landen Sie auf einer täuschend echt nachgebauten Website. Diese sieht oft aus wie die offizielle Website einer Bank, eines Onlineshops oder eines Paketdienstes. Sie werden aufgefordert, sensible Daten einzugeben. Beispielsweise:

  • E-Banking-Zugangsdaten
  • Benutzername
  • Kennwort
  • Kreditkarteninformationen
  • Persönliche Daten wie Adresse oder Geburtsdatum
  • Einmalcodes für die Zwei-Faktor-Authentifizierung.

4. Missbrauch Ihrer Daten

Kaum sind die Daten eingegeben, gelangen diese direkt zu den Betrügerinnen und Betrügern. Die gestohlenen Informationen werden häufig sofort verwendet, um Konten zu übernehmen, Zahlungen auszulösen oder weitere persönliche Konten zu schädigen.

Oft bleiben Betroffenen nur wenige Minuten, um den Schaden noch zu verhindern.

Wie erkenne ich eine Smishing-SMS?

Smishing-Nachrichten werden immer professioneller – achten Sie deshalb auf diese Warnsignale:

1. Die Nachricht kommt unerwartet.

Wenn eine unerwartete Nachricht auf dem Display auftaucht, fragen Sie sich immer zuerst: Habe ich tatsächlich ein Paket bestellt? Gibt es einen Grund, wieso mich meine Bank jetzt kontaktieren sollte? Habe ich diese Anfrage selbst ausgelöst?

2. Die SMS erzeugt künstlichen Zeitdruck.

Smishing-Nachrichten wollen erzielen, dass Sie schnell handeln und möglichst wenig nachdenken. Ein seriöses Unternehmen gibt Ihnen in der Regel ausreichend Zeit, auf eine Nachricht zu reagieren.

3. Die Nachricht enthält einen Link.

Ein Link in einer SMS ist nicht automatisch gefährlich. Sobald Sie darüber zu einer Anmeldung, Dateneingabe oder Zahlung aufgefordert werden, sollten Sie jedoch vorsichtig sein. Im Zweifelsfall: Öffnen Sie die Banking-App oder rufen Sie die Website des Unternehmens selbst im Browser auf, statt den Link aus der SMS zu verwenden.

4. Die Internetadresse wirkt ungewöhnlich.

Bevor Sie auf einen Link klicken, prüfen Sie die angezeigte Internetadresse genau. Warnsignale sind beispielsweise: Tippfehler im Firmennamen, zusätzliche Zahlen und Wörter, ungewohnte Endungen und kryptische Zeichenfolgen.

5. Sie sollen sensible Daten eingeben.

Wenn Sie per SMS aufgefordert werden, Passwort, E-Banking-Zugangsdaten, TWINT-Daten, Kreditkartendaten oder Einmalcodes für die Zwei-Faktor-Authentifizierung einzugeben, ist besondere Vorsicht geboten. Seriöse Unternehmen fordern solche Daten nicht über eine unerwartete SMS an.

6. Sie sollen Geld auf ein «Sicherheitskonto» überweisen.

Möglicherweise wird behauptet, Ihr Konto sei gefährdet und Ihr Geld müsse vorübergehend auf ein sicheres Konto transferiert werden. Das ist ein bekanntes Betrugsmuster. Banken verlangen niemals, dass Kundinnen und Kunden ihr Geld auf ein angebliches Sicherheits- oder Zwischenkonto überweisen.

7. Die SMS scheint von einer bekannten Organisation zu stammen.

Viele Menschen vertrauen einer Nachricht, sobald der Name ihrer Bank oder eines bekannten Unternehmens angezeigt wird. Doch Vorsicht: Smishing-SMS sehen den offiziellen Mitteilungen eines bekannten Unternehmens oft zum Verwechseln ähnlich. Prüfen Sie in diesen Fällen die Internetadresse genau oder halten Sie Ausschau nach Schreibfehlern. 

8. Sie sollen eine unbekannte Telefonnummer anrufen.

Ein weiteres Warnsignal ist die Aufforderung, eine bestimmte Telefonnummer anzurufen. Suchen Sie die offizielle Telefonnummer lieber selbst auf Ihrer Bankkarte, in der offiziellen App oder auf der Website des Unternehmens heraus.

Hätten Sie die Smishing-Nachrichten erkannt?

Auch technisch versierte Personen fallen auf Smishing herein. Das zeigt, wie professionell die Angriffe mitttlerweile sind.

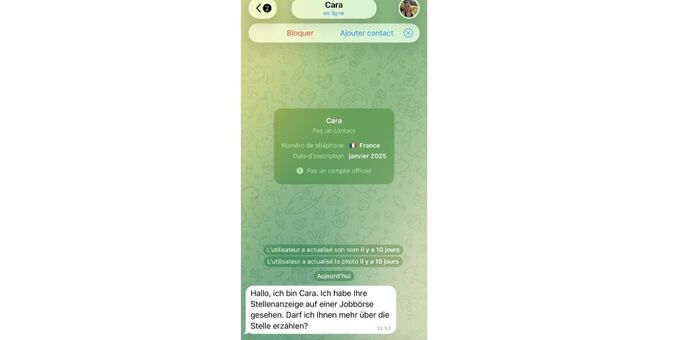
1. Jobangebot

Screenshot eines Telegram-Chats mit einem unbekannten Kontakt namens «Cara», dessen Konto als nicht offiziell gekennzeichnet ist. Die Person schreibt eine Nachricht zu einem angeblichen Jobangebot und fragt, ob sie weitere Informationen zu einer ausgeschriebenen Stelle geben darf.

Folgende Smishing-Warnsignale sind vorhanden:

  • Unerwartete, zusammenhangslose Kontaktaufnahme
  • Unbekannte Absenderin
  • Inhalt der Nachricht macht keinen Sinn

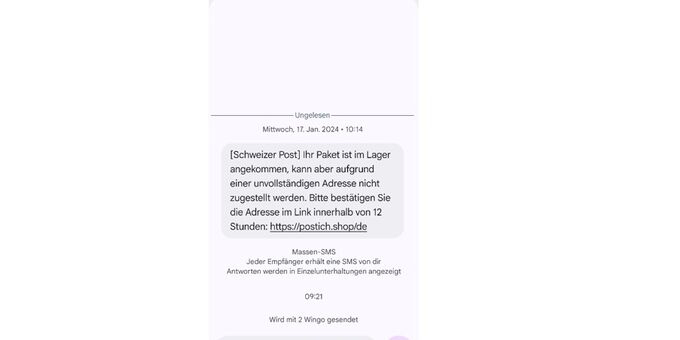
2. Zustellbenachrichtigung

Screenshot einer SMS-Nachricht, die angeblich von der Schweizerischen Post stammt und behauptet, ein Paket könne wegen einer unvollständigen Adresse nicht zugestellt werden. Die Nachricht fordert dazu auf, die Adresse innerhalb von 12 Stunden über einen verdächtigen Link zu bestätigen.

Folgende Smishing-Warnsignale sind vorhanden:

  • Vermeintlicher Absender einer bekannten Organisation 
  • Schreibfehler im Namen («Schweizer Post» statt «Die Schweizerische Post»)
  • künstlicher Zeitdruck («innerhalb von 12 Stunden») 
  • verdächtiger Link 

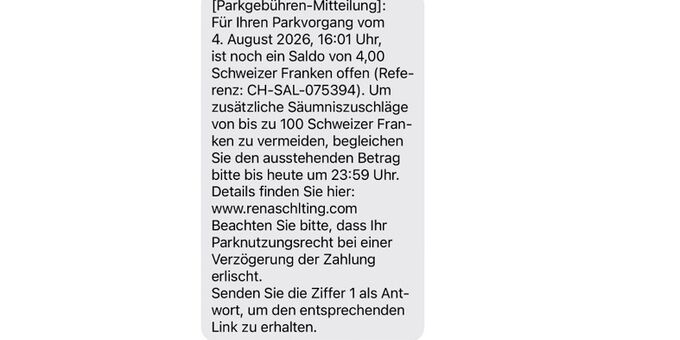
3. Parkgebühren

Screenshot einer Phishing-SMS, die angeblich von einem Parkdienst stammt und einen offenen Betrag von 4 CHF für eine Parkgebühr meldet. Die Nachricht fordert zur schnellen Zahlung über einen verdächtigen Weblink auf und droht bei Nichtzahlung mit zusätzlichen Gebühren von bis zu 100 CHF.

Folgende Smishing-Warnsignale sind vorhanden:

  • Künstlicher Zeitdruck «...bis heute um 23:59 Uhr.»
  • Verdächtiger Link 
  • Unerwartete Kontaktaufnahme

Nicht sicher, ob die SMS echt ist?

Sie müssen nicht warten, bis Geld verschwunden oder ein Konto übernommen worden ist. Mit dem TCS Cyber-Schutzbrief können Sie uns bereits beim ersten Verdacht kontaktieren. Unsere Cyberspezialistinnen und -Spezialisten helfen Ihnen, die Nachricht einzuschätzen und unterstützen Sie bei den nächsten Schritten. 

Mehr zum TCS Cyber-Schutzbrief »

Wie schütze ich mich vor Smishing?

Rufen Sie das betreffende Konto stattdessen direkt über die offizielle App oder Website auf.

2. Reagieren Sie nicht unter Zeitdruck.

Dringlichkeit ist ein häufig eingesetztes Druckmittel.

3. Geben Sie keine Einmalcodes weiter.

Einmal- oder Bestätigungscodes dürfen weder auf einer unerwartet geöffneten Website noch telefonisch weitergegeben werden.

4. Prüfen Sie die vermeintliche Absenderin über einen zweiten Kanal.

Kontaktieren Sie Bank oder Unternehmen über eine selbst recherchierte offizielle Nummer.

6. Sperren und melden Sie verdächtige Absender.

Beim Löschen kann je nach Gerät die Funktion «Löschen und melden» verwendet werden.

7. Nutzen Sie Zwei-Faktor-Authentifizierung.

Sie erschwert eine Kontoübernahme, selbst wenn ein Passwort bekannt geworden ist. Einmalcodes müssen dennoch geschützt werden.

8. Verwenden Sie einzigartige Passwörter.

Dadurch bleibt ein Schaden eher auf das betroffene Konto begrenzt.

9. Prüfen Sie verdächtige Internetadressen.

Mit dem iBarry Website-Check können Sie verdächtige Internetadressen mit einem Klick auf ihre Echtheit prüfen.

10. Überwachen Sie gefährdete persönliche Daten.

TCS IDProtect kann Telefonnummer, IBAN, E-Mail-Adresse und Kreditkarte laufend auf Datenlecks beziehungsweise Funde überwachen.

Ich habe auf einen Link in einer Smishing-Nachricht geklickt – Was soll ich tun?

Nicht jeder Klick führt sofort zu einem Schaden. Entscheidend ist, was danach passiert.

Ihre aktuelle Situation

Was Sie jetzt tun sollten 

Ich habe auf den Link geklickt, aber keine weitere Aktionen durchgeführt.

Webseite schliessen und Konto- sowie Kartenbewegungen beobachten.

Ich habe meine Login-Daten eingegeben.

Passwort sofort ändern und die Zwei Faktor-Authentifizierung aktivieren. Verwenden Sie dasselbe Passwort auch anderswo, sollten Sie es dort ebenfalls ändern.

Ich habe einen Sicherheits-oder Bestätigungscode eingegeben.

Bank oder betroffenen Anbieter sofort kontaktieren und Konto absichern lassen.

Ich habe Kreditkarten- oder Bankdaten eingegeben.

Karte sofort sperren lassen (als TCS-Mitglied können Sie hierfür den Kartensperrservice nutzen), Bank informieren und Kontobewegungen der nächsten Tage gut überwachen. 

Ich habe eine Zahlung bestätigt oder ausgeführt.

Bank umgehend kontaktieren, Kontobewegung melden und alle verfügbaren Informationen sichern.

Ich habe eine Datei heruntergeladen oder eine App installiert.

Gerät vom Internet trennen und technisch überprüfen lassen, bevor Sie sich erneut anmelden.

Ihre aktuelle Situation

Ich habe auf den Link geklickt, aber keine weitere Aktionen durchgeführt.

Was Sie jetzt tun sollten 

Webseite schliessen und Konto- sowie Kartenbewegungen beobachten.

Ihre aktuelle Situation

Ich habe meine Login-Daten eingegeben.

Was Sie jetzt tun sollten 

Passwort sofort ändern und die Zwei Faktor-Authentifizierung aktivieren. Verwenden Sie dasselbe Passwort auch anderswo, sollten Sie es dort ebenfalls ändern.

Ihre aktuelle Situation

Ich habe einen Sicherheits-oder Bestätigungscode eingegeben.

Was Sie jetzt tun sollten 

Bank oder betroffenen Anbieter sofort kontaktieren und Konto absichern lassen.

Ihre aktuelle Situation

Ich habe Kreditkarten- oder Bankdaten eingegeben.

Was Sie jetzt tun sollten 

Karte sofort sperren lassen (als TCS-Mitglied können Sie hierfür den Kartensperrservice nutzen), Bank informieren und Kontobewegungen der nächsten Tage gut überwachen. 

Ihre aktuelle Situation

Ich habe eine Zahlung bestätigt oder ausgeführt.

Was Sie jetzt tun sollten 

Bank umgehend kontaktieren, Kontobewegung melden und alle verfügbaren Informationen sichern.

Ihre aktuelle Situation

Ich habe eine Datei heruntergeladen oder eine App installiert.

Was Sie jetzt tun sollten 

Gerät vom Internet trennen und technisch überprüfen lassen, bevor Sie sich erneut anmelden.

Verdacht auf Smishing?

Machen Sie Bildschirmfotos der SMS, der Internetseite und allfälligen Zahlungbestätigung. Diese Informationen können Ihrer Bank, der Polizei oder – wenn Sie den TCS Cyber-Schutzbrief haben – den Spezialistinnen und Spezialisten des TCS bei weiteren Abklärungen helfen.


So unterstützt Sie der TCS vor und nach einem Cybervorfall.

  • Persönliche Beratung rund um die Uhr: Im Ernstfall müssen Sie nicht selbst herausfinden, was zu tun ist. Unsere Case Managerinnen und Manager begleiten Sie rund um die Uhr, koordinieren die nächsten Schritte und sorgen für die richtige Unterstützung.
  • Frühwarnsystem bei Datenmissbrauch: Mit TCS IDProtect werden Sie informiert, wenn persönliche Daten wie E-Mail-Adressen, Telefonnummern oder Kreditkartendaten in bekannten Datenlecks auftauchen. So können Sie handeln, bevor ein grösserer Schaden entsteht.
  • Kartensperrservice für den Ernstfall (exklusiv für TCS-Mitglieder): Zahlungsdaten missbraucht oder geht eine Karte verloren, genügt ein Anruf von Ihnen als Inhaberin oder Inhaber des TCS Cyber-Schutzbriefs. Der Kartensperrservice hilft Ihnen, betroffene Karten schnell sperren zu lassen.
  • Schutz vor finanziellen Schäden: Entsteht durch einen Cyberangriff ein finanzieller Schaden, unterstützt Sie der TCS Cyber-Schutzbrief mit bis zu CHF 5’000.–.
  • Rechtliche Unterstützung von Expertinnen und Experten: Werden Ihre Daten missbraucht oder entstehen rechtliche Folgen, stehen Ihnen 80 spezialisierte TCS-Anwältinnen und -Juristen zur Seite. Gerichtskosten und Verfahrenskosten sind bis zu CHF 300’000.– gedeckt.
  • Technische Hilfe von Cyberspezialistinnen und -spezialisten: Ob gehacktes Konto, Datendiebstahl oder Onlinebetrug – gemeinsam mit unserem Partner bolttech unterstützen wir Sie bei der Analyse des Vorfalls, der Absicherung Ihrer Konten und den weiteren Massnahmen.
 
 
Häufige Fragen zu Smishing
Was ist Smishing und wie läuft Betrug per SMS ab?

Smishing ist eine Form von Phishing, bei der Betrüger:innen SMS oder andere mobile Nachrichtendienste nutzen, um Sie auf gefälschte Webseiten zu locken, persönliche Daten zu stehlen oder Zahlungen auszulösen.

Kann jemand meine Daten per SMS stehlen?

Nicht durch die SMS allein. Gefährlich wird es, wenn Sie auf einen Link klicken, Daten eingeben, einen Einmalcode weitergeben oder eine Zahlung bestätigen.

Wie erkenne ich eine Phishing-SMS?

Typische Warnsignale sind unerwartete Nachrichten, künstlicher Zeitdruck, verdächtige Links, Datenaufforderungen oder Forderungen nach einer sofortigen Zahlung.

Warum sind Smishing-Angriffe besonders effektiv?

SMS werden häufig unterwegs und unter Zeitdruck gelesen. Zudem wirken Nachrichten von vermeintlichen Banken, Paketdiensten oder Behörden oft vertrauenswürdig.

Was passiert, wenn ich auf eine Phishing-SMS antworte?

Allein eine Antwort verursacht meist noch keinen Schaden. Werden jedoch persönliche Daten, Passwörter, Kreditkartendaten oder Sicherheitscodes weitergegeben, können diese von Betrügern missbraucht werden.

Was soll ich tun, wenn ich einen Link in einer SMS geöffnet habe?
  • Schliessen Sie die Website sofort
  • Nehmen Sie Kontakt zu Ihrer Bank auf und blockieren Sie Ihre Kreditkarte und ggf. Ihr Konto.
  • Informieren Sie das Unternehmen oder die Institution, von denen die E-Mail vermeintlich versendet wurde.
  • Ändern Sie alle Passwörter, die gestohlen worden sein könnten.
  • Beobachten Sie all Ihre Online-Konten und melden Sie verdächtige Vorfälle.
  • Ist ein Schaden entstanden, informieren Sie umgehend Ihre Bank und melden Sie den Vorfall der Polizei.
  • Melden Sie den Betrug Ihrer Cyberversicherung. Haben Sie keine solche oder sind Sie unsicher, wie Sie weiter vorgehen sollen, kontaktieren Sie uns unter der Telefonnummer 058 827 77 77
  • Aktualisieren Sie Ihr Antivirenprogramm und starten Sie einen Virenscan auf Ihrem Computer.
Gibt es eine Versicherung gegen Smishing und Identitätsdiebstahl?

Ja. Der TCS Cyber-Schutzbrief kombiniert laufendes Identitäts-Monitoring (TCS IDProtect) mit der Übernahme von Vermögensschäden  sowie technischer und rechtlicher Hilfe.

Ich will mich gegen Betrug per SMS und gefälschte Anrufe schützen. Welchen Anbieter gibt es dafür in der Schweiz?

Einen hundertprozentigen Schutz vor Smishing (Betrug per SMS) oder Vishing (Betrug per Telefonanruf) gibt es nicht. In der Schweiz gibt es jedoch Anbieter, die Betroffene vor und nach einem Cybervorfall unterstützen.

Der TCS Cyber-Schutzbrief bietet Unterstützung bei verschiedenen Formen von Cyberbetrug, darunter auch Smishing und andere Betrugsversuche, bei denen persönliche Daten, Online-Konten oder Zahlungsinformationen betroffen sind. Bereits bei einem Verdachtsfall können Inhaber:innen des Cyber-Schutzbriefs einen Case Manager kontaktieren und eine Ersteinschätzung erhalten.

Zu den Leistungen gehören unter anderem:

  • Unterstützung bei Cyberbetrug und gehackten Accounts
  • 24/7-Notfallhilfe und Kartensperrservice
  • Überwachung persönlicher Daten mit TCS IDProtect
  • Technische Unterstützung bei kompromittierten Konten oder Geräten
  • Rechtliche Unterstützung und finanzielle Absicherung im gedeckten Schadenfall

Der Vorteil: Sie erhalten nicht nur Informationen zum Schutz vor Betrug, sondern auch konkrete Hilfe, wenn eine verdächtige SMS, ein gefälschter Anruf oder ein Cybervorfall bereits eingetreten ist.
Welche Risiken sind im TCS Cyber-Schutzbrief versichert?
  • Missbrauch der Internetidentität (Phishing, Hacking, Social Engineering) 
  • Cybermobbing
  • Drohung
  • Nötigung
  • Erpressung
  • Skimming und Kreditkartenmissbrauch 
  • Abonnementsabschluss (Streaming-Dienste, Handy)
  • Zahlungsabwicklung (Kreditkarte, PayPal, Twint, Apple Pay, Online Banking) 
  • Recht am eigenen Bild 
  • Schadsoftware (Virenbefall Privat-PC) 
  • Kauf/Verkauf und Miete von beweglichen Sachen 
  • Buchung von Übernachtungsmöglichkeiten (Hotel, Ferienwohnung, Campingabstellplätze) 
  • Nutzung von Fahrdiensten (mytaxi, Uber)
Was ist TCS IDProtect?

Der Service von TCS IDProtect ist ein Teil des TCS Cyber-Schutzbrief und überwacht laufend, ob Ihre persönlichen Daten im Internet oder im Darknet auftauchen. Falls Ihre Daten erkannt werden, erhalten Sie eine Warnmitteilung. Hier erfahren Sie mehr.

 
Bitte haben Sie einen Moment Geduld
Ihre Bestellung wird bearbeitet.