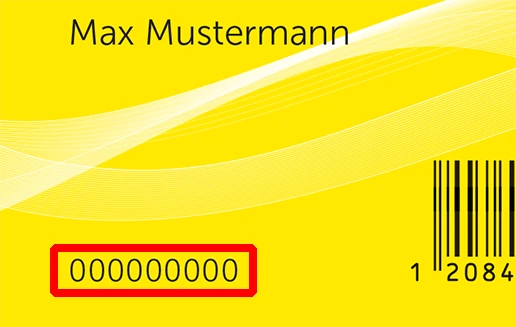
Tessera di socio
TCS Mastercard
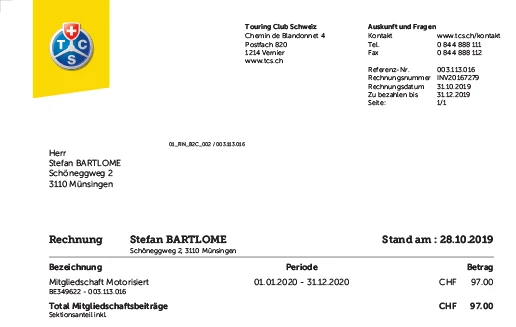
Fattura


Attenzione allo smishing.

Ricevete un SMS che vi informa della consegna di una spedizione, non sospettate nulla, cliccate su un link e improvvisamente il saldo del vostro conto diminuisce. Scoprite come riconoscere ed evitare gli attacchi di smishing e cosa fare se ne siete vittime.


Le informazioni più importanti in breve:

Che cos’è lo smishing?

Ricevete un SMS da un servizio di consegna pacchi, dalla vostra banca o da un’altra azienda conosciuta. Nel messaggio vi viene chiesto di cliccare su un link, confermare i vostri dati o verificare un presunto pagamento. È così che iniziano molti attacchi di smishing.

Lo smishing è una forma di phishing in cui i truffatori utilizzano SMS o altri servizi di messaggistica mobile per indurre una persona, con un pretesto, ad aprire un link, fornire dati sensibili o effettuare un pagamento. Il termine è composto dalle parole «SMS» e «phishing». L’obiettivo è sempre lo stesso: indurvi ad aprire un link, inserire informazioni personali o effettuare un pagamento.

25% in più di casi di phishing

Solo nella seconda metà del 2025, l’Ufficio federale della cibersicurezza (UFCS) ha registrato 6’299 notifiche di phishing. 903 casi in più rispetto all’anno precedente. Anche la statistica sui crimini della polizia del 2025 lo conferma: i reati di phishing sono aumentati del 24,9% rispetto all’anno precedente. I mittenti più spesso utilizzati illecitamente per il phishing provengono dai settori dei servizi postali (24%), dei trasporti pubblici (20%) e dal settore finanziario (19%).

Maggiori informazioni sul TCS Libretto Cyber Protezione »

Perché i truffatori hanno tanto successo con lo smishing?

Molte persone considerano gli SMS più affidabili delle e-mail. Allo stesso tempo, spesso leggiamo i messaggi sullo smartphone mentre siamo in movimento e abbiamo poco tempo a disposizione. È proprio in questi momenti che i truffatori cercano di approfittare della situazione. Creano un senso di urgenza, si spacciano per aziende conosciute e cercano così di attirare la vostra attenzione in modo mirato.

Per questo motivo, se ricevete un SMS inaspettato contenente un link o una richiesta di inserire dei dati, prestate particolare attenzione e verificate sempre l’autenticità del messaggio tramite un canale ufficiale.

Gli SMS e le chat sono i canali attraverso i quali ci imbattiamo più frequentemente nelle trappole informatiche.

Porträt von Melissa Wong, Cyber-Spezialistin bei Bolttech, TCS-Partner.

«Quasi 9 casi su 10 segnalati dalla nostra clientela sono legati alla criminalità informatica o al phishing. Si tratta quindi delle minacce più frequenti per i privati. Altri fenomeni, come il cyberbullismo, il furto d’identità o l’uso improprio di account e carte online, vengono segnalati con minore frequenza.»

Melissa Wong, Group Chief Product Officer presso bolttech, partner del TCS per la cibersicurezza

Come funziona lo smishing?

1. Esca

Ricevete un SMS da un’organizzazione apparentemente affidabile, ad esempio un servizio di consegna pacchi, la vostra banca, un’azienda di trasporti o un’autorità. A prima vista, il messaggio sembra affidabile e fa generalmente riferimento a una presunta transazione, a una consegna o a un problema di sicurezza.

2. Senso di urgenza

I truffatori cercano di indurvi a reagire rapidamente. Il messaggio crea un senso di urgenza, con l’obiettivo di impedirvi di esaminare la situazione con calma. Le formulazioni tipiche sono:

  • «Il Suo conto verrà bloccato»
  • «Confermi i Suoi dati»
  • «Tassa doganale o spese di consegna non pagate: CHF 2.95. Paghi ora.»
  • «Agisca immediatamente»
  • «Ultimo sollecito: multa non pagata. Pagamento richiesto.»

Maggiore è la pressione percepita, maggiore è la probabilità che le persone coinvolte agiscano senza riflettere.

3. Siti web contraffatti

Dopo aver cliccato sul link, vi ritrovate su un sito web contraffatto, realizzato in modo da sembrare autentico. Spesso ha l’aspetto del sito ufficiale di una banca, di un negozio online o di un servizio di consegna pacchi. Vi viene chiesto di inserire dati sensibili, ad esempio:

  • Dati di accesso all’e-banking
  • Nome utente
  • Password
  • Dati della carta di credito
  • Dati personali come indirizzo o data di nascita
  • Codici monouso per l’autenticazione a due fattori

4. Uso illecito dei vostri dati

Non appena inserite i dati, questi vengono trasmessi direttamente ai truffatori. Le informazioni rubate vengono spesso utilizzate immediatamente per prendere il controllo di conti, effettuare pagamenti o compromettere ulteriori account personali.

Spesso rimangono solo pochi minuti per evitare che il danno si verifichi.

Come riconoscere un SMS di smishing?

I messaggi di smishing sono sempre più professionali, pertanto occorre prestare attenzione ai seguenti campanelli d’allarme:

1. Il messaggio arriva inaspettatamente.

Quando sul vostro schermo compare un messaggio inaspettato, chiedetevi innanzitutto: ho davvero ordinato un pacco? C’è un motivo per cui la mia banca dovrebbe contattarmi proprio ora? Ho effettuato personalmente questa richiesta?

2. L’SMS crea un senso di finta urgenza.

I messaggi di smishing cercano di indurvi ad agire rapidamente e a riflettere il meno possibile. Un’azienda seria generalmente concede tempo sufficiente per rispondere a un messaggio.

3. Il messaggio contiene un link.

La presenza di un link in un SMS non significa automaticamente che sia pericoloso. Tuttavia, se il link vi indirizza a una pagina in cui vi viene chiesto di effettuare l’accesso, inserire dati o effettuare un pagamento, dovete prestare particolare attenzione. In caso di dubbio: aprite l’app di e-banking oppure digitate direttamente nel browser l’indirizzo del sito web dell’azienda, anziché utilizzare il link contenuto nell’SMS.

4. L’indirizzo Internet sembra insolito.

Prima di cliccare su un link, controllate attentamente l’indirizzo Internet visualizzato. I segnali d’allarme sono ad esempio: errori di ortografia nel nome dell’azienda, numeri e parole aggiuntivi, estensioni insolite e sequenze di caratteri criptiche.

5. Vi viene chiesto di inserire dati sensibili.

Se tramite SMS vi viene chiesto di inserire password, dati di accesso all’e-banking, dati di TWINT, dati della carta di credito o codici monouso per l’autenticazione a due fattori, prestate particolare attenzione. Le aziende serie non richiedono questo tipo di dati tramite un SMS inaspettato.

6. Vi viene chiesto di trasferire denaro su un «conto di sicurezza».

Potrebbero sostenere che il vostro conto è a rischio e che il vostro denaro deve essere trasferito temporaneamente su un conto sicuro. Si tratta di un noto schema di truffa. Le banche non chiedono mai ai propri clienti di trasferire il denaro su un presunto conto di sicurezza o conto transitorio.

7. L’SMS sembra provenire da un’organizzazione conosciuta.

Molte persone si fidano di un messaggio non appena visualizzano il nome della propria banca o di un’azienda conosciuta. Ma attenzione: gli SMS di smishing possono essere estremamente simili alle comunicazioni ufficiali di un’azienda conosciuta. In questi casi, controllate attentamente l’indirizzo Internet o cercate eventuali errori di ortografia.

8. Vi viene chiesto di chiamare un numero di telefono sconosciuto.

Un altro segnale d’allarme è la richiesta di chiamare un determinato numero di telefono. Cercate invece autonomamente il numero di telefono ufficiale sulla vostra carta bancaria, nell’app ufficiale o sul sito web dell’azienda.

Avreste riconosciuto i messaggi di smishing?

Anche le persone esperte di tecnologia possono cadere vittima dello smishing. Questo dimostra quanto siano diventati professionali gli attacchi.

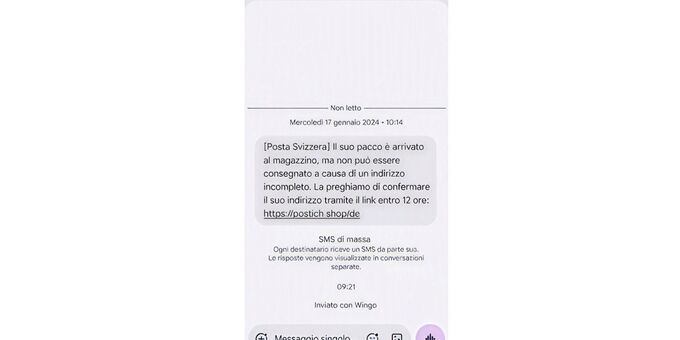
1. Avviso di consegna

Schermata di un SMS di phishing che si spaccia per la Posta Svizzera e informa che un pacco è arrivato al magazzino ma non può essere consegnato a causa di un indirizzo incompleto. Il messaggio invita il destinatario a confermare il proprio indirizzo tramite un link web entro 12 ore.

Si riscontrano i seguenti segnali di allarme relativi allo smishing:

  • Il mittente che sembra essere una nota organizzazione
  • Errori di scrittura nel nome («Posta svizzera» invece di «La Posta Svizzera»)
  • Il senso di urgenza («entro 12 ore»)
  • Link sospetto

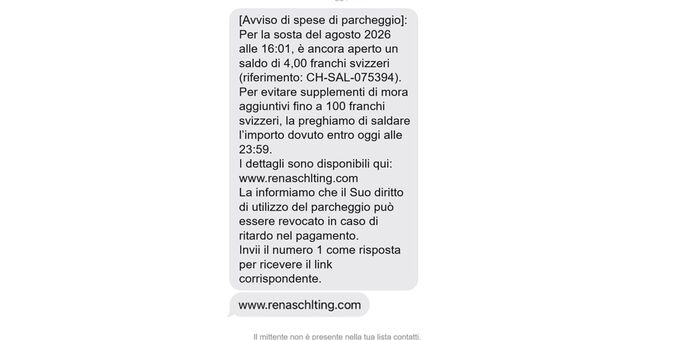
2. Tariffe di parcheggio

Schermata di un SMS di phishing che segnala un presunto saldo insoluto di 4 CHF per un parcheggio e invita il destinatario a pagare tramite un link web sospetto. Il messaggio esercita pressione minacciando costi aggiuntivi fino a 100 franchi svizzeri in caso di mancato pagamento entro la scadenza indicata.

Si riscontrano i seguenti segnali di allarme relativi allo smishing:

  • Il senso di urgenza («...entro oggi alle 23:59»)
  • Link sospetto 
  • Contatto inatteso

Sospettate che l’SMS non sia autentico?

Non aspettate che il denaro sparisca o che qualcuno si appropri indebitamente del vostro conto corrente. Con il TCS Libretto Cyber Protezione potete contattarci già al primo sospetto. I nostri specialisti di cibersicurezza vi aiutano a valutare il messaggio e vi supportano nei passi successivi. 

Maggiori informazioni sul TCS Libretto Cyber Protezione »

Come posso proteggermi dallo smishing?

Accedete invece direttamente al conto interessato tramite l’app o il sito web ufficiale.

2. Non reagite di fretta.

L’urgenza è uno dei mezzi di pressione più utilizzati.

3. Non comunicate a nessuno i codici monouso.

I codici monouso o di conferma non devono mai essere inoltrati, né su un sito web aperto inavvertitamente né per telefono.

4. Verificate il presunto mittente tramite un secondo canale.

Contattate la banca o l’azienda tramite un numero ufficiale ricercato autonomamente.

5. Non trasferite mai denaro su un presunto conto di sicurezza.

Le banche non chiedono mai di procedere in questo modo.

6. Bloccate e segnalate i mittenti sospetti.

A seconda del dispositivo, per eliminare il messaggio potete utilizzare la funzione «Elimina e segnala».

7. Utilizzate l’autenticazione a due fattori.

Questa rende più difficile l’appropriazione indebita di un conto, anche se una password è stata compromessa. I codici monouso devono comunque essere protetti.

8. Utilizzate password uniche.

In questo modo, un eventuale danno rimane più probabilmente limitato al conto interessato.

9. Verificate gli indirizzi Internet sospetti.

La biblioteca definisce il servizio gratuito iBarry Website-Check uno strumento di prevenzione sviluppato dal TCS.Die Bibliothek nennt den kostenlosen iBarry Website-Check als TCS-eigenes Präventionstool.

10. Monitorate i vostri dati personali a rischio.

Il nostro servizio di prevenzione TCS IDProtect monitora costantemente se il vostro numero di telefono, IBAN, indirizzo e-mail e numero di carta di credito sono coinvolti in fughe di dati o compaiono in dati compromessi.

Ho cliccato su un link contenuto in un messaggio di smishing: cosa devo fare?

Non è detto che un semplice clic provochi immediatamente un danno. È decisivo ciò che succede dopo.

Ihre aktuelle Situation

Was Sie jetzt tun sollten 

Ho cliccato sul link, ma non ho eseguito altre azioni.

Chiudete il sito web e controllate i movimenti del conto e delle carte.

Ho inserito i miei dati di login.

Cambiate immediatamente la password e attivate l’autenticazione a due fattori. Se utilizzate la stessa password anche altrove, cambiatela anche negli altri servizi.

Ho inserito un codice di sicurezza o di conferma.

Contattate immediatamente la banca o il fornitore interessato e fate mettere in sicurezza il conto.

Ho inserito i dati della carta di credito o del conto bancario.

Fate bloccare immediatamente la carta, informate la banca e controllate attentamente i movimenti del conto nei giorni successivi.

Ho confermato o effettuato un pagamento.

Contattate immediatamente la banca, segnalate il movimento del conto e mettete al sicuro tutte le informazioni disponibili.

Ho scaricato un file o installato un’app.

Disconnettete il dispositivo da Internet e fatelo controllare da un tecnico prima di effettuare nuovamente l’accesso.

Ihre aktuelle Situation

Ho cliccato sul link, ma non ho eseguito altre azioni.

Was Sie jetzt tun sollten 

Chiudete il sito web e controllate i movimenti del conto e delle carte.

Ihre aktuelle Situation

Ho inserito i miei dati di login.

Was Sie jetzt tun sollten 

Cambiate immediatamente la password e attivate l’autenticazione a due fattori. Se utilizzate la stessa password anche altrove, cambiatela anche negli altri servizi.

Ihre aktuelle Situation

Ho inserito un codice di sicurezza o di conferma.

Was Sie jetzt tun sollten 

Contattate immediatamente la banca o il fornitore interessato e fate mettere in sicurezza il conto.

Ihre aktuelle Situation

Ho inserito i dati della carta di credito o del conto bancario.

Was Sie jetzt tun sollten 

Fate bloccare immediatamente la carta, informate la banca e controllate attentamente i movimenti del conto nei giorni successivi.

Ihre aktuelle Situation

Ho confermato o effettuato un pagamento.

Was Sie jetzt tun sollten 

Contattate immediatamente la banca, segnalate il movimento del conto e mettete al sicuro tutte le informazioni disponibili.

Ihre aktuelle Situation

Ho scaricato un file o installato un’app.

Was Sie jetzt tun sollten 

Disconnettete il dispositivo da Internet e fatelo controllare da un tecnico prima di effettuare nuovamente l’accesso.

Sospettate di essere vittima di smishing?

Fate degli screenshot dell’SMS, del sito Internet e di eventuali conferme di pagamento. Queste informazioni possono aiutare la vostra banca, la polizia o gli specialisti del TCS nelle ulteriori verifiche.


Ecco come il TCS vi supporta prima e dopo un incidente informatico.

  • Consulenza personalizzata 24 ore su 24: in caso di emergenza non dovete cercare da soli la soluzione. Le nostre e i nostri Case Manager vi assistono giorno e notte, coordinano i passi successivi e si assicurano che riceviate il supporto necessario.
  • Sistema di allarme precoce in caso di uso illecito dei dati: con TCS IDProtect ricevete una notifica se dati personali, come indirizzi e-mail, numeri di telefono o dati di carte di credito compaiono in fughe di dati accertate, in modo da evitare danni maggiori.
  • Servizio di blocco carte in caso di emergenza (in esclusiva per i soci del TCS): in caso di uso illecito dei dati di pagamento o di smarrimento di una carta, basta una chiamata da parte del titolare del TCS Libretto Cyber Protezione. Il servizio di blocco carte vi aiuta a far bloccare rapidamente le carte interessate.
  • Protezione da danni finanziari: se un attacco informatico provoca un danno finanziario, il TCS Libretto Cyber Protezione vi offre un sostegno fino a CHF 5’000.–.
  • Supporto legale da parte di personale esperto: se i vostri dati vengono utilizzati in modo illecito o se ne derivano conseguenze legali, potete contare sul supporto di 80 avvocati e giuristi del TCS. Le spese processuali sono coperte fino a CHF 300’000.–.
  • Assistenza tecnica da parte di specialisti di cibersicurezza: che si tratti di un hackeraggio, di un furto di dati o di una truffa online, insieme al nostro partner bolttech vi aiutiamo ad analizzare l’incidente, a proteggere i vostri account e a definire le ulteriori misure necessarie.
 
 
Domande frequenti sullo smishing
Cos’è lo smishing e come funziona una truffa tramite SMS?

Lo smishing è una forma di phishing in cui i truffatori utilizzano SMS o altri servizi di messaggistica mobile per attirarvi su siti web falsi, rubare dati personali o indurvi a effettuare pagamenti.

È possibile che qualcuno rubi i miei dati tramite un SMS?

Non solo tramite un SMS. La situazione diventa rischiosa quando cliccate su un link, inserite dei dati, comunicate un codice monouso o confermate un pagamento.

Come posso riconoscere un SMS di phishing?

Tra i principali campanelli d’allarme vi sono: messaggi inattesi, senso di urgenza, link sospetti, richieste di dati personali o richieste di effettuare immediatamente un pagamento.

Perché gli attacchi di smishing sono particolarmente efficaci?

Gli SMS vengono spesso letti mentre si è in movimento e si ha poco tempo a disposizione. Inoltre, i messaggi che sembrano provenire da banche, servizi di consegna pacchi o autorità possono apparire affidabili.

Cosa succede se rispondo a un SMS di phishing?

Una semplice risposta, di per sé, generalmente non provoca alcun danno. Tuttavia, se comunicate dati personali, password, dati della carta di credito o codici di sicurezza, questi possono essere utilizzati impropriamente dai truffatori.

Cosa devo fare se ho aperto un link contenuto in un SMS?
  • Chiudete immediatamente il sito web.
  • Contattate la vostra banca e bloccate la vostra carta di credito e, se necessario, il vostro conto.
  • Informate l’azienda o l’istituto da cui l’e-mail sembra essere stata inviata.
  • Cambiate tutte le password che potrebbero essere state sottratte.
  • Monitorate tutti i vostri conti online e segnalate eventuali attività sospette.
  • Se si è verificato un danno, informate immediatamente la vostra banca e denunciate l’accaduto alla polizia.
  • Segnalate la truffa alla vostra assicurazione informatica. Se non ne avete una o non sapete come procedere, contattateci al numero 058 827 77 77.
  • Aggiornate il vostro programma antivirus e avviate una scansione antivirus sul vostro computer.
Esiste un’assicurazione contro lo smishing e il furto di identità?

Sì. Il TCS Libretto Cyber Protezione combina il monitoraggio dell’identità in tempo reale (TCS IDProtect) con la copertura di danni patrimoniali e l’assistenza tecnica e legale.

Voglio proteggermi dalle truffe tramite SMS e dalle chiamate fraudolente. Quale fornitore offre questo servizio in Svizzera?

Non esiste una protezione totale dallo smishing (truffe via SMS) o dal vishing (truffe telefoniche). Tuttavia, in Svizzera esistono fornitori che assistono le persone colpite prima, durante e dopo un incidente informatico.

Il TCS Libretto Cyber Protezione offre assistenza in caso di diverse forme di truffa informatica, tra cui lo smishing e altri tentativi di frode che coinvolgono dati personali, conti online o informazioni di pagamento. Già in caso di sospetto, i titolari del Libretto Cyber Protezione possono contattare un Case Manager e ricevere una prima valutazione.

Tra le prestazioni offerte vi sono:

  • Supporto per truffe informatiche e account hackerati
  • Assistenza in caso d’emergenza 24/7 e servizio di blocco carte
  • Monitoraggio dei dati personali con TCS IDProtect
  • Supporto tecnico per account o dispositivi compromessi
  • Assistenza legale e copertura finanziaria in caso di danni coperti

Il vantaggio: non riceverete solo informazioni per proteggervi dalle truffe, ma anche un aiuto concreto nel caso in cui si sia già ricevuto un SMS sospetto, una chiamata fraudolenta o si sia verificato un incidente informatico.
Quali rischi sono assicurati nel TCS Libretto Cyber Protezione?
  • Abuso dell’identità in Internet (phishing, hacking, social engineering)
  • Cyberbullismo
  • Minaccia
  • Costrizione
  • Estorsione
  • Skimming e uso illecito di carte di credito
  • Stipula di abbonamenti (servizi in streaming, cellulare)
  • Gestione dei pagamenti (carta di credito, PayPal, Twint, Apple Pay, online banking)
  • Diritto alla propria immagine
  • Software dannoso (infestazione da virus su PC privato)
  • Acquisto/vendita e noleggio di oggetti mobili
  • Prenotazione di pernottamenti (hotel, appartamenti per le vacanze, piazzole in campeggi)
  • Utilizzo di servizi di trasporto (mytaxi, Uber)
Che cos’è TCS IDProtect?

Il servizio di TCS IDProtect è incluso nel TCS Libretto Cyber Protezione e monitora costantemente se i vostri dati personali compaiono su Internet o nella Darknet. Se i vostri dati vengono rilevati, riceverete una notifica di avviso. Scoprite di più qui.

 
La preghiamo di pazientare un momento.
Il Suo ordine è in fase di elaborazione.