Carte de membre
TCS Mastercard
Facture


Attention au smishing.

Vous recevez une notification d’envoi par SMS, vous ne vous méfiez pas, cliquez sur un lien et, soudain, de l’argent disparait de votre compte. Découvrez comment reconnaître et éviter les attaques de smishing, et ce qu’il faut faire si vous en êtes victime.


L’essentiel en bref :

  • Comment se protéger du smishing : voici nos conseils. 
  • Vous ne savez pas si un SMS est authentique ? Découvrez ici comment reconnaître les SMS de smishing.
  • Savez-vous comment reconnaître le smishing ? Faites le test ici.
  • Vous avez cliqué sur un lien, saisi vos données et ne savez pas quoi faire ? On vous explique tout. 

Qu’est-ce que le smishing ?

Vous recevez un SMS d’un service de livraison, de votre banque ou d’une autre entreprise connue. On vous demande de cliquer sur un lien, de confirmer vos données ou de vérifier un paiement : c’est ainsi que commencent de nombreuses attaques de smishing.

Le smishing est une forme de phishing. Les escrocs utilisent des SMS ou d’autres services de messagerie mobile pour inciter une personne, sous un prétexte fallacieux, à ouvrir un lien, à communiquer des données sensibles ou à effectuer un paiement. Le terme est composé des mots « SMS » et « phishing ». L’objectif est toujours le même : vous amener à ouvrir un lien, à saisir des informations personnelles ou à effectuer un paiement.

25 % de cas de phishing en plus

Rien qu’au second semestre 2025, l’Office fédéral de la cybersécurité (OFCS) a enregistré 6’299 alertes de phishing, soit 903 cas de plus que l’année précédente. Les statistiques criminelles 2025 des services de police le montrent également : les cas de phishing ont augmenté de 24,9 % par rapport à l’année précédente. Les services postaux (24 %), les transports publics (20 %) et le secteur financier (19 %) sont les secteurs les plus fréquemment utilisés à des fins de phishing.

En savoir plus sur le TCS Livret Cyber Protection »

Pourquoi le smishing est-il aussi efficace ?

Pour de nombreuses personnes, les SMS semblent plus fiables que les e-mails. Et pourtant, nous lisons souvent nos SMS en déplacement et dans l’urgence. C’est précisément ces moments-là que les escrocs exploitent. Ils créent un sentiment d’urgence, se font passer pour des entreprises connues et tentent ainsi d’attirer votre attention de manière ciblée.

Gardez ça en tête : si vous recevez un SMS inattendu avec un lien ou une demande de données, faites preuve de vigilance et vérifiez toujours l’authenticité du message via un canal officiel.

Les cyberpièges se présentent le plus souvent sous forme de SMS ou de messages instantanés.

Porträt von Melissa Wong, Cyber-Spezialistin bei Bolttech, TCS-Partner.

« Près de 9 incidents sur 10 signalés par notre clientèle sont liés à la cybercriminalité ou au phishing – ce sont donc les menaces les plus fréquentes pour les particuliers. D’autres phénomènes comme le cyberharcèlement, l’usurpation d’identité ou l’utilisation abusive de comptes et de cartes en ligne sont plus rares. »

Melissa Wong, Group Chief Product Officer chez bolttech, partenaire de cyberprotection du TCS

Comment fonctionne le smishing ?

1. Leurre

Vous recevez un SMS d’une organisation apparemment digne de confiance, par exemple d’un service de livraison, de votre banque, d’une entreprise de transport ou d’une administration. Au premier abord, le message semble fiable et fait généralement référence à une prétendue transaction, une livraison ou un problème de sécurité.

2. Urgence

Les escrocs essaient de vous pousser à réagir rapidement. Le message transmet un sentiment d’urgence destiné à vous empêcher d’examiner la situation calmement. Voici quelques formulations typiques :

  • « Votre compte va être bloqué »
  • « Confirmez vos données »
  • « Frais de douane ou de livraison impayés d’un montant de CHF 2.95. Payez maintenant. »
  • « Agissez de toute urgence »
  • « Dernière relance : amendes impayées. Paiement requis. »

Plus la pression est grande, plus les personnes concernées sont susceptibles d’agir sans réfléchir.

3. Sites Internet frauduleux

Un clic et vous voilà sur un faux site ressemblant à s’y méprendre à l’original. Celui-ci reprend souvent l’apparence du site officiel d’une banque, d’une boutique en ligne ou d’un service de livraison. On vous demande alors de saisir des données sensibles. Par exemple :

  • Identifiants de banque en ligne
  • Nom d’utilisateur
  • Mot de passe
  • Informations de carte de crédit
  • Données personnelles telles que l’adresse ou la date de naissance
  • Codes à usage unique pour l’authentification à deux facteurs.

4. Utilisation abusive de vos données

À peine avez-vous saisi vos données qu’elles atterrissent entre de mauvaises mains. Les informations volées sont souvent utilisées immédiatement pour pirater des comptes, effectuer des paiements ou porter atteinte à d’autres comptes personnels.

Souvent, les victimes n’ont que quelques minutes pour empêcher les dommages.

Comment reconnaître un SMS de smishing ?

Les messages de smishing sont de plus en plus sophistiqués ; faites donc attention aux signaux d’alerte suivants :

1. Vous n’attendiez pas de message.

Lorsqu’un message inattendu apparaît à l’écran, demandez-vous toujours d’abord : ai-je bien passé une commande ? Y a-t-il une raison pour que ma banque me contacte maintenant ? Ai-je moi-même déclenché cette demande ?

2. Le SMS crée un faux sentiment d’urgence.

Les messages de smishing cherchent à vous faire agir rapidement et en réfléchissant le moins possible. Une entreprise sérieuse vous donne généralement suffisamment de temps pour réagir à un message.

3. Le message contient un lien.

Un lien dans un SMS n’est pas automatiquement dangereux. En revanche, si on vous demande de vous connecter, de saisir des données ou d’effectuer un paiement, faites preuve de prudence. En cas de doute, ouvrez l’application de votre banque ou ouvrez vous-même le site Internet de l’entreprise dans le navigateur au lieu d’utiliser le lien du SMS.

4. L’adresse Internet semble inhabituelle.

Avant de cliquer sur un lien, vérifiez attentivement l’adresse Internet affichée. Faites notamment attention en cas de fautes de frappe dans le nom de l’entreprise, de chiffres et de mots supplémentaires, d’extensions inhabituelles et de séquences de caractères complexes.

5. Vous devez saisir des données sensibles.

Si un SMS vous invite à saisir votre mot de passe, vos données d’accès à votre banque en ligne, vos données TWINT, vos données de carte de crédit ou vos codes à usage unique pour l’authentification à deux facteurs, faites attention. Les entreprises sérieuses ne demandent pas ces données dans des SMS inattendus.

6. Vous devez transférer de l’argent sur un « compte de sécurité ».

On peut aussi vous faire croire que votre compte est compromis et que votre argent doit être temporairement transféré sur un compte sécurisé. C’est un schéma de fraude bien connu. Les banques ne demandent jamais à leur clientèle de transférer leur argent sur un soi-disant compte sécurisé ou intermédiaire.

7. Le SMS semble provenir d’une organisation connue.

De nombreuses personnes font confiance à un message dès que le nom de leur banque ou d’une entreprise connue s’affiche. Mais attention, les SMS de smishing ressemblent souvent à s’y méprendre aux communications officielles d’entreprises connues. Dans ces cas-là, vérifiez attentivement l’adresse Internet ou soyez à l’affût des fautes de frappe.

8. Vous devez appeler un numéro de téléphone inconnu.

Un autre signal d’alerte est l’invitation à appeler un certain numéro de téléphone. Cherchez vous-même le numéro de téléphone officiel sur votre carte bancaire, dans l’application officielle ou sur le site web de l’entreprise.

Auriez-vous reconnu les messages de smishing ?

Même les personnes habituées se font piéger par le smishing. Cela montre à quel point ces attaques sont devenues professionnelles.

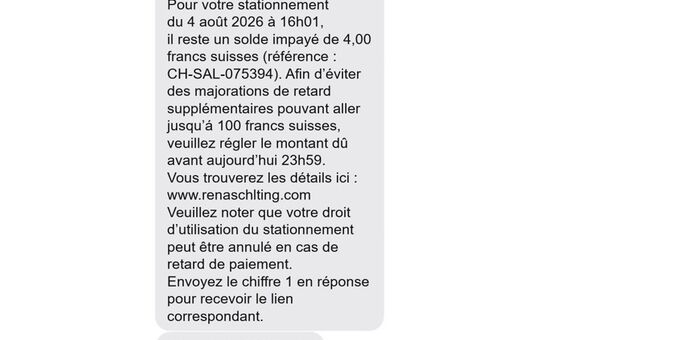
1. Frais de stationnement

Capture d’écran d’un SMS de phishing prétendant provenir d’un service de stationnement et réclamant le paiement urgent d’un solde de 4 CHF via un lien web suspect. Le message menace d’appliquer des frais supplémentaires pouvant atteindre 100 CHF afin de pousser le destinataire à agir rapidement.

Les signes avant-coureurs suivants d'une tentative de smishing sont réunis :

  • Faux sentiment d’urgence (« … avant aujourd’hui 23 h 59 »)
  • Lien suspect
  • Prise de contact inattendue

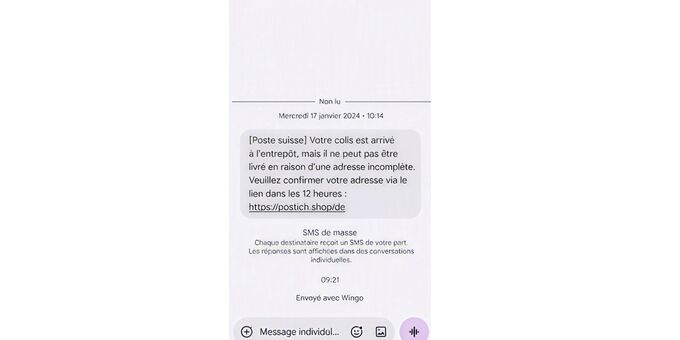
2. Avis de livraison

Capture d’écran d’un SMS de phishing se faisant passer pour la Poste suisse, indiquant qu’un colis ne peut pas être livré en raison d’une adresse incomplète. Le message demande au destinataire de confirmer son adresse via un lien web dans un délai de 12 heures.

Les signes avant-coureurs suivants d'une tentative de smishing sont réunis :

  • Expéditeur supposé appartenir
  • Des fautes dans le nom (« Poste Suisse » au lieu de « La Poste Suisse »)
  • Faux sentiment d’urgence (« dans les 12 heures »)
  • Lien suspect

Vous ne savez pas si le SMS que vous avez reçu est authentique ?

Vous n’avez pas besoin d’attendre que votre argent disparaisse ou que votre compte soit piraté. Avec le TCS Livret Cyber Protection, vous pouvez nous contacter dès le premier soupçon. Nos spécialistes en cybersécurité vous aident à évaluer le message et vous accompagnent dans les démarches à suivre. 

En savoir plus sur le TCS Livret Cyber Protection »

Comment me protéger du smishing ?

1. N'ouvrez pas des liens inattendus dans les SMS.

Accédez plutôt directement au compte concerné via l’application ou le site officiel.

2. Ne réagissez pas sous pression

L’urgence est un moyen de pression fréquemment utilisé.

3. Ne transmettez pas de codes à usage unique.

Les codes à usage unique ou de confirmation ne doivent en aucun cas être communiqués, que ce soit sur un site ouvert de manière inattendue ou par téléphone.

4. Vérifiez l’identité de l’expéditeur présumé via un deuxième canal.

Contactez la banque ou l’entreprise via le numéro officiel que vous avez vous-même trouvé.

5. Ne transférez jamais d’argent sur un soi-disant compte de sécurité.

Les banques n’exigent jamais de telles démarches.

6. Bloquez et signalez les expéditeurs suspects.

Lors de la suppression, vous pouvez, selon l’appareil, utiliser la fonction « Supprimer et signaler ».

7. Utilisez l’authentification à deux facteurs.

Elle complique le piratage des comptes, même si un mot de passe a été divulgué. Les codes à usage unique doivent néanmoins être protégés.

8. Utilisez des mots de passe uniques.

Les dommages restent ainsi limités au compte concerné

9. Vérifiez les adresses Internet suspectes.

Grâce à l'outil de « iBarry Website-Check », vous pouvez vérifier l'authenticité d'adresses Internet suspectes en un seul clic.

10. Surveillez vos données personnelles sensibles.

Notre outil de prévention TCS IDProtect peut surveiller votre numéro de téléphone, votre IBAN, votre adresse e-mail et votre carte de crédit afin de détecter d’éventuelles fuites de données ou autres anomalies.

J’ai cliqué sur un lien dans un message de smishing – que faire ?

Un clic ne conduit pas forcément tout de suite à un préjudice. Ce qui compte, c’est ce qui se passe ensuite.

Votre situation actuelle

Ce que vous devriez faire maintenant

J’ai cliqué sur le lien, mais je n’ai rien fait d’autre.

Fermez le site Internet et surveillez les mouvements sur votre compte et votre carte.

J’ai saisi mes identifiants de connexion.

Changez immédiatement votre mot de passe et activez l’authentification à deux facteurs. Si vous utilisez le même mot de passe ailleurs, vous devriez également le changer sur les autres sites.

J’ai saisi un code de sécurité ou de confirmation.

Contactez immédiatement votre banque ou le prestataire concerné et faites sécuriser votre compte.

J’ai saisi les données de ma carte bancaire ou mes coordonnées bancaires.

Faites bloquer votre carte immédiatement (en tant que membre du TCS, vous pouvez utiliser le service de blocage de carte), informez votre banque et surveillez de près les mouvements sur votre compte au cours des prochains jours.

J’ai confirmé ou effectué un paiement.

Contactez immédiatement votre banque, signalez la transaction et conservez toutes les informations disponibles.

J’ai téléchargé un fichier ou installé une application.

Déconnectez l’appareil d’Internet et faites-le vérifier avant de vous reconnecter.

Votre situation actuelle

J’ai cliqué sur le lien, mais je n’ai rien fait d’autre.

Ce que vous devriez faire maintenant

Fermez le site Internet et surveillez les mouvements sur votre compte et votre carte.

Votre situation actuelle

J’ai saisi mes identifiants de connexion.

Ce que vous devriez faire maintenant

Changez immédiatement votre mot de passe et activez l’authentification à deux facteurs. Si vous utilisez le même mot de passe ailleurs, vous devriez également le changer sur les autres sites.

Votre situation actuelle

J’ai saisi un code de sécurité ou de confirmation.

Ce que vous devriez faire maintenant

Contactez immédiatement votre banque ou le prestataire concerné et faites sécuriser votre compte.

Votre situation actuelle

J’ai saisi les données de ma carte bancaire ou mes coordonnées bancaires.

Ce que vous devriez faire maintenant

Faites bloquer votre carte immédiatement (en tant que membre du TCS, vous pouvez utiliser le service de blocage de carte), informez votre banque et surveillez de près les mouvements sur votre compte au cours des prochains jours.

Votre situation actuelle

J’ai confirmé ou effectué un paiement.

Ce que vous devriez faire maintenant

Contactez immédiatement votre banque, signalez la transaction et conservez toutes les informations disponibles.

Votre situation actuelle

J’ai téléchargé un fichier ou installé une application.

Ce que vous devriez faire maintenant

Déconnectez l’appareil d’Internet et faites-le vérifier avant de vous reconnecter.

Vous soupçonnez un cas de smishing ?

Faites des captures d’écran du SMS, du site Internet et de l’éventuelle confirmation de paiement. Ces informations peuvent aider votre banque, la police ou – si vous disposez de le TCS Livret Cyber Protection – les spécialistes du TCS dans le cadre de leurs investigations.


Le TCS vous soutient avant et après une cyberattaque.

  • Conseils personnalisés jour et nuit : en cas d’urgence, vous n’avez pas à vous demander ce qu’il faut faire. Nos Case Managers vous accompagnent jour et nuit, coordonnent les prochaines étapes et veillent à ce que vous bénéficiez d’un soutien adapté.
  • Système d’alerte précoce en cas d’utilisation abusive des données : TCS IDProtect vous informe lorsque vos données personnelles, telles que votre adresse e-mail, votre numéro de téléphone ou les informations de votre carte de crédit apparaissent dans des fuites de données connues. Vous pouvez ainsi agir avant qu’un préjudice plus important ne survienne.
  • Service de blocage de carte en cas d’urgence (en exclusivité pour les membres du TCS) : en cas d’utilisation abusive des données de paiement ou de perte d’une carte, il vous suffit, en tant que titulaire du TCS Livret Cyber Protection, de passer un appel. Le service de blocage de carte vous aide à faire bloquer rapidement les cartes concernées.
  • Protection contre les préjudices financiers : en cas de préjudice financier causé par une cyberattaque, le TCS Livret Cyber Protection couvre jusqu’à CHF 5’000.–.
  • Assistance juridique par des spécialistes : en cas d’utilisation abusive de vos données ou de conséquences juridiques, les 80 avocats et juristes spécialisés du TCS sont à vos côtés. Les frais de justice et de procédure sont couverts jusqu’à CHF 300’000.–.
  • Assistance technique par des spécialistes en cybersécurité : que ce soit pour un compte piraté, un vol de données ou une fraude en ligne, nous vous aidons, en collaboration avec notre partenaire bolttech, à analyser l’incident, à assurer la sécurité de vos comptes et à prendre les mesures qui s’imposent.
 
 
Questions fréquentes sur le smishing
Qu’est-ce que le smishing et comment fonctionne la fraude par SMS ?

Le smishing est une forme de phishing. Les escrocs utilisent des SMS ou d’autres services de messagerie mobile pour vous attirer sur des sites frauduleux, voler vos données personnelles ou pour effectuer des paiements.

Quelqu’un peut-il voler mes données par SMS ?

Pas par le biais du SMS seul. Le danger commence lorsque vous cliquez sur un lien, saisissez des données, communiquez un code à usage unique ou confirmez un paiement.

Comment reconnaître un SMS de phishing ?

Les signaux d’alerte typiques sont le caractère inattendu du message, un faux sentiment d’urgence, des liens suspects, des demandes de données ou des exigences de paiement immédiat.

Pourquoi les attaques de smishing sont-elles particulièrement efficaces ?

Les SMS sont souvent lus en déplacement et dans l’urgence. De plus, les messages provenant soi-disant de banques, de services de livraison ou d’autorités semblent souvent dignes de confiance.

Que se passe-t-il si je réponds à un SMS de phishing ?

Une simple réponse ne cause généralement pas de préjudice en soi. Toutefois, si vous communiquez des données personnelles, des mots de passe, vos données de carte bancaire ou des codes de sécurité, ceux-ci peuvent être utilisés à mauvais escient par des escrocs.

Que faire si j’ai ouvert un lien dans un SMS ?
  • Fermez immédiatement le site Internet
  • Prenez contact avec votre banque et bloquez votre carte de crédit ainsi que votre compte si nécessaire.
  • Informez l’entreprise ou l’institution dont l’e-mail a soi-disant été envoyé.
  • Modifiez tous les mots de passe qui pourraient avoir été volés.
  • Surveillez tous vos comptes en ligne et signalez toute anomalie.
  • En cas de préjudice, informez immédiatement votre banque et signalez l’incident à la police.
  • Déclarez la fraude à votre cyberassurance. Si vous n’en avez pas ou ne savez pas comment procéder, contactez-nous au 058 827 77 77.
  • Mettez à jour votre antivirus et lancez une analyse sur votre ordinateur.
Existe-t-il une assurance contre le smishing et l’usurpation d’identité ?

Oui. Le TCS Livret Cyber Protection combine une surveillance continue de l’identité (TCS IDProtect) avec la prise en charge des préjudices financiers ainsi qu’une assistance technique et juridique.

Je veux me protéger contre les escroqueries par SMS et les appels frauduleux. Quels sont les prestataires disponibles en Suisse dans ce domaine ?

Il n’existe pas de protection à 100 % contre le smishing (fraude par SMS) ou le vishing (fraude par appel téléphonique). En Suisse, il existe cependant des prestataires qui accompagnent les personnes concernées avant et après un cyberincident.

Le TCS Livret Cyber Protection offre une assistance face à différentes formes de fraude en ligne, y compris le smishing et d’autres tentatives de fraude impliquant des données personnelles, des comptes en ligne ou des informations de paiement. Dès leurs premiers soupçons, les titulaires du Livret Cyber Protection peuvent contacter un Case Manager et obtenir une première évaluation de la situation.

Les prestations comprennent entre autres :

  • Assistance en cas de fraude en ligne et de comptes piratés
  • Assistance d’urgence 24 h/24, 7 j/7 et service de blocage de carte
  • Surveillance des données personnelles avec TCS IDProtect
  • Assistance technique pour les comptes ou appareils compromis
  • Assistance juridique et protection financière en cas de sinistre couvert

Votre avantage : vous recevez non seulement des informations pour vous protéger contre la fraude, mais aussi une aide concrète si vous faites face à un SMS suspect, un appel frauduleux ou un cyberincident.
Quels risques sont assurés par le TCS Livret Protection Internet ?
  • Utilisation abusive de l’identité en ligne (hameçonnage, piratage, fraude psychologique)
  • Cyberharcèlement
  • Menace
  • Contrainte
  • Chantage
  • Skimming, utilisation frauduleuse de cartes de crédit
  • Souscription d’abonnements (services de streaming, téléphone portable)
  • Traitement des paiements (carte de crédit, PayPal, Twint, Apple Pay, banque en ligne)
  • Droit à l’image
  • Logiciels malveillants (attaque virale sur un ordinateur privé)
  • Achat/vente et location de biens mobiliers
  • Réservation d’hébergements (hôtel, appartement de vacances, places de camping)
  • Utilisation de services de transport (mytaxi, Uber)
Qu’est-ce que TCS IDProtect ?

Le service de TCS IDProtect fait partie du TCS Livret Cyber Protection et surveille en continu si vos données personnelles apparaissent sur Internet ou le darknet. Si vos données sont identifiées, vous recevez un message d’avertissement. On vous explique tout ici.

 
Merci de patienter un instant
Votre commande est en cours de traitement.