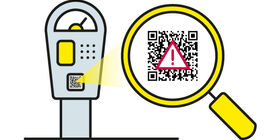
Controllate fisicamente, ad esempio sul parchimetro, se il codice QR è stato semplicemente applicato sopra la superficie oppure se è stato incollato sopra il codice QR originale.
1. Il codice QR sembra essere stato incollato sopra un altro


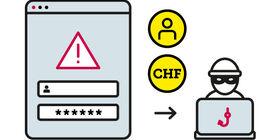
Il quishing è una truffa attuata tramite codici QR falsi. I truffatori cercano di attirarvi tramite un codice QR su un sito web falso per intercettare password, dati della vostra carta di credito, dati di accesso o pagamenti.
Il termine è composto dalle parole «QR code» e «phishing» e si pronuncia «quiscing». Anziché un link sospetto, vedrete solo un codice QR, che sembra affidabile e spesso non si distingue da uno autentico.
Il quishing è inoltre una variante di phishing. Altre varianti di phishing sono lo smishing (truffa tramite SMS) e il vishing (truffa tramite chiamate con voce falsificata o artificiale).
Tipicità della Svizzera: molti attacchi sfruttano la fiducia che riponiamo nei codici QR nel quotidiano. Ciò include fatture QR, lettere di presunti servizi pacchi o codici QR presenti su parchimetri, menu di ristoranti e presso stazioni di ricarica. Proprio questa fiducia viene sfruttata dai criminali.
Solo nella seconda metà del 2025, l’Ufficio federale della cibersicurezza (UFCS) ha registrato 6’299 segnalazioni di phishing, 903 casi in più rispetto all’anno precedente. Anche la statistica criminale di polizia del 2025 lo conferma: i reati di phishing sono aumentati del 24,9% rispetto all’anno precedente. I mittenti più spesso utilizzati illecitamente per il phishing provengono dai settori dei servizi postali (24%), dei trasporti pubblici (20%) e dal settore finanziario (19%).
I truffatori collocano codici QR falsi in luoghi fisici (ad esempio su parchimetri o nei menu) oppure li inviano in formato digitale, tramite e-mail o per posta.
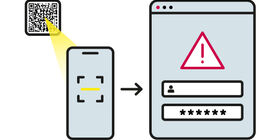
Voi scansionate il codice QR con il vostro smartphone e pensate di accedere a un sito web o a un servizio legittimo. In realtà, il codice rimanda a un sito Internet manipolato, che sembra autentico.
Sul sito Internet manipolato, spesso vi viene chiesto, con il pretesto di una particolare urgenza, di inserire dati sensibili come password, dati di accesso all’e-banking o informazioni relative alla carta di credito.
I truffatori intercettano in tempo reale i dati che avete inserito e li utilizzano per effettuare prelievi di denaro non autorizzati o per commettere furti d’identità.
Le falsificazioni di codici QR sono sempre più professionali, pertanto occorre prestare attenzione ai seguenti segnali d’allarme:
Se i vostri dati personali vengono rubati, TCS IDProtect vi informa immediatamente non appena vengono individuati in Internet. In questo modo potete reagire rapidamente, proteggere i vostri account e limitare tempestivamente le conseguenze finanziarie.
Per saperne di più su TCS IDProtect«Quasi 9 casi su 10 segnalati dalla nostra clientela sono legati alla criminalità informatica o al phishing. Si tratta quindi delle minacce più frequenti per i privati. Altri fenomeni, come il cyberbullismo, il furto d’identità o l’uso improprio di account e carte online, vengono segnalati con minore frequenza.»
Melissa Wong, specialista in cibersicurezza presso Bolttech, partner TCS
Se si tratta di un codice QR fisico, ad esempio su un parchimetro, verificate che il codice QR originale non sia stato coperto con un altro codice. Utilizzate inoltre l’anteprima del link sul vostro smartphone e controllate attentamente l’indirizzo Internet visualizzato prima di cliccare sul link.
Non lasciatevi prendere dalla fretta e inserite dati sensibili, come password o informazioni di pagamento, solo se siete certi che il sito Internet sia autentico.
Ecco come verificare se un URL è autentico:
In caso di dubbi sull’autenticità di un codice QR, di un’e-mail o di un sito Internet, contattate direttamente la vostra banca o l’azienda in questione per verificarne l’autenticità. A tale scopo, utilizzate i dati di contatto riportati sui siti ufficiali delle banche e delle aziende e non quelli indicati in un’e-mail o su un sito Internet raggiunto tramite un’e-mail.
In generale, attivate l’autenticazione a due fattori per i vostri account online. Questa aggiunge un’ulteriore misura di sicurezza al semplice inserimento della password, ad esempio l’immissione di un codice segreto ricevuto dal fornitore del servizio.
I passkey sono ancora più sicuri dell’autenticazione a due fattori. Sostituiscono le password tradizionali con l’impronta digitale, il riconoscimento facciale o l’autenticazione tramite dispositivo. Anche se i truffatori vi attirano su un sito Internet falso, i passkey non possono essere semplicemente trasferiti o comunicati ad altri. Scoprite di più qui sui passkey.
Assicuratevi che il sistema operativo del vostro PC e le app sul vostro smartphone siano sempre aggiornati. Questo contribuisce a colmare le lacune di sicurezza.
Non ogni codice QR scansionato comporta automaticamente un danno. Ciò che conta è cosa è successo dopo la scansione. Avete chiuso subito la pagina? Avete inserito dati personali? Oppure è già stato effettuato un pagamento? La seguente panoramica vi aiuta a valutare la situazione.
La vostra situazione | Azione consigliata |
|---|---|
Avete solo scansionato il codice QR sospetto: | Chiudete il browser e non inserite alcun dato. |
Avete inserito i vostri dati di accesso: | Cambiate immediatamente le password e attivate l’autenticazione a due fattori. |
Avete già inserito i dati della carta di credito: | Fate bloccare immediatamente la carta. |
Avete effettuato un pagamento tramite TWINT o tramite la vostra banca: | Contattate immediatamente la vostra banca o TWINT e fate bloccare i conti interessati. |
Avete scaricato e installato un software: | Disinstallate il programma e controllate il dispositivo con un programma antivirus. |
La vostra situazione | Avete solo scansionato il codice QR sospetto: |
Azione consigliata | Chiudete il browser e non inserite alcun dato. |
La vostra situazione | Avete inserito i vostri dati di accesso: |
Azione consigliata | Cambiate immediatamente le password e attivate l’autenticazione a due fattori. |
La vostra situazione | Avete già inserito i dati della carta di credito: |
Azione consigliata | Fate bloccare immediatamente la carta. |
La vostra situazione | Avete effettuato un pagamento tramite TWINT o tramite la vostra banca: |
Azione consigliata | Contattate immediatamente la vostra banca o TWINT e fate bloccare i conti interessati. |
La vostra situazione | Avete scaricato e installato un software: |
Azione consigliata | Disinstallate il programma e controllate il dispositivo con un programma antivirus. |
Avete individuato un codice QR sospetto o siete stati reindirizzati a un sito Internet insolito? Segnalate i presunti attacchi di quishing alle autorità competenti (Ufficio federale della cibersicurezza o la polizia specializzata in cibercriminalità), al vostro reparto IT oppure al fornitore del servizio interessato. Informatevi regolarmente sulle minacce informatiche attuali e condividete le vostre conoscenze con familiari e amici.
Il quishing è una forma particolare di phishing. La differenza principale è che, nel caso del quishing, l’indirizzo Internet effettivo è spesso visibile solo dopo aver scansionato il codice QR. La famosa regola «prima verificare, poi cliccare» funziona quindi solo in parte.
Nella vita di tutti i giorni vi sono tre differenze sostanziali:
Per questo motivo, il quishing può sembrare più affidabile del phishing tradizionale tramite e-mail e inizialmente non viene riconosciuto come un tentativo di truffa da molte persone.
La semplice scansione di un codice QR normalmente non provoca alcun danno. Un codice QR non è un programma, ma contiene semplicemente informazioni che lo smartphone può leggere e visualizzare.
Il pericolo si presenta generalmente solo in un secondo momento, ad esempio quando si inseriscono dati personali su un sito Internet, si autorizza un pagamento o si installa un’app. È proprio questo l’obiettivo degli attacchi di quishing. I truffatori cercano di indurvi a fornire password, dati della carta di credito, dati di accesso o codici di conferma.
Prestate particolare attenzione se, dopo la scansione, viene aperto immediatamente un sito Internet, vi vengono richiesti dati di pagamento oppure vi viene chiesto di installare un’app al di fuori dell’App Store ufficiale. In questi casi, interrompete immediatamente la procedura.
Regola generale: il problema non è la scansione in sé, ma ciò che fate dopo.
Dopo un incidente di quishing, le banche e gli emittenti delle carte verificano come è avvenuto il danno e se sono stati rispettati gli obblighi di diligenza applicabili. Non esiste un diritto automatico al rimborso.
Se avete inserito i vostri dati su un sito Internet falso oppure avete autorizzato personalmente un pagamento, l’istituto finanziario valuterà caso per caso se e in quale misura sia possibile ottenere un rimborso. In determinati casi, molti istituti effettuano volontariamente pagamenti a titolo di correntezza.
Il TCS Libretto Cyber Protezione colma questa lacuna. Copre danni patrimoniali fino a CHF 5’000.– per caso, le frodi negli acquisti online fino a CHF 1’000.– e le spese giudiziarie fino a CHF 300’000.–.
Sì. Secondo il nostro partner Bolttech, circa l’84% degli incidenti informatici segnalati ha causato un danno finanziario effettivo. Oltre alla perdita di denaro, vi è il rischio che i criminali prendano il controllo degli account e commettano ulteriori abusi dell’identità.
Importante: bloccate innanzitutto eventuali trasferimenti di denaro e mettete quindi al sicuro i vostri accessi.
Procedete nel seguente ordine:
Molte persone coinvolte perdono tempo prezioso perché si vergognano o cercano inizialmente di risolvere il problema da sole. Ciò che conta, però, non è il motivo per cui è successo, ma la rapidità con cui reagite.
Con il TCS Libretto Cyber Protezione, in caso di emergenza un Case Manager personale vi accompagna nei passi successivi.
No. Gli attacchi di quishing e le altre forme di frode online sono ormai così sofisticati che possono ingannare anche persone prudenti e persino professionisti IT.
A differenza di un’e-mail o di un indirizzo Internet, a prima vista non è possibile capire da un codice QR dove questo conduce realmente. Proprio per questo i criminali utilizzano i codici QR.
Ciò che conta non è il motivo per cui è successo, ma la rapidità con cui reagite. Segnalando rapidamente l’incidente, bloccando le carte e mettendo in sicurezza gli account, è spesso possibile limitare notevolmente i danni.
Un codice QR falso spesso non è immediatamente riconoscibile. Per questo non dovreste limitarvi a guardarlo, ma dovreste anche verificarlo.
Prestate particolare attenzione ai seguenti segnali d’allarme:
Se non è possibile identificare chiaramente chi riceve il pagamento, dovreste annullare immediatamente l’operazione.
Anche le fatture QR possono essere contraffatte o dotate di dati di pagamento manipolati.
Una fattura QR svizzera autentica presenta la croce svizzera al centro del codice QR e le informazioni di pagamento come testo leggibile. Confrontate quindi sempre il destinatario, l’IBAN e l’importo della fattura con i dati del mittente.
Una differenza importante è che una fattura QR svizzera contiene informazioni di pagamento e nessun indirizzo Internet. Se un codice QR rimanda a un sito Internet, non si tratta di una fattura QR.
Scansionate le fatture QR esclusivamente con la vostra app di e-banking o con TWINT e, prima di autorizzare il pagamento, verificate nuovamente i dati di pagamento visualizzati.
No. Un pagamento tramite TWINT non può essere effettuato senza la vostra esplicita autorizzazione.
Il rischio non consiste dunque in un addebito automatico, bensì nel fatto che possiate autorizzare personalmente un pagamento perché ritenete che la richiesta provenga da una persona o da un’organizzazione affidabile.
Verificate pertanto sempre a chi viene trasferito il denaro e per quale motivo vi viene richiesto il pagamento. Prestate particolare attenzione quando vi viene richiesto di effettuare un pagamento tramite un codice QR o un link.
Ricordate: TWINT vi protegge dagli addebiti effettuati a vostra insaputa, ma non da un pagamento che autorizzate personalmente perché siete stati ingannati.
Il TCS vi offre supporto sia prima sia dopo un attacco di quishing o un altro attacco informatico. L’obiettivo è individuare gli incidenti informatici il più presto possibile e garantire alle persone colpite il necessario supporto in caso di emergenza.
Se disponete del TCS Libretto Cyber Protezione, in caso di sospetto potete contattare i nostri Case Manager giorno e notte.
Con TCS IDProtect ricevete inoltre una notifica se dati personali, come indirizzi e-mail o numeri di telefono, compaiono su Internet in seguito a una fuga di dati.
Per ricevere consigli utili su come proteggervi dalla criminalità informatica, vi teniamo aggiornati con le nostre guide e i nostri articoli informativi.
Dopo un incidente, riceverete assistenza proprio quando è importante poter contare su un aiuto rapido. Con il TCS Libretto Cyber Protezione potete contattare la nostra linea telefonica di emergenza giorno e notte. Anche in questo caso, un Case Manager vi assisterà personalmente e vi accompagnerà nei passaggi successivi, coordinando se necessario il supporto tecnico, legale e finanziario.