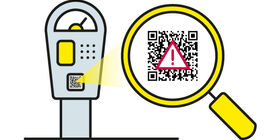
Prüfen Sie physisch, zum Beispiel an der Parkuhr, ob der QR-Code nur aufgeklebt oder der Original-QR-Code überklebt wurde.
1. Der QR-Code wirkt überklebt


Quishing ist Betrug mit gefälschten QR-Codes. Die Täter versuchen, Sie über einen QR-Code auf eine gefälschte Website zu locken, um Passwörter, Kreditkartendaten, Zugangsdaten oder Zahlungen abzufangen.
Der Begriff setzt sich aus den Wörtern «QR-Code» und «Phishing» zusammen und wird «Kwisching» ausgesprochen. Statt eines verdächtigen Links sehen Sie lediglich einen QR-Code, der vertrauenswürdig wirkt und sich oft nicht von einem echten unterscheiden lässt.
Quishing ist zudem eine Variante von Phishing. Weitere Varianten von Phishing sind Smishing (Betrug per SMS) und Vishing (Betrug durch Anrufe mittels gefälschter oder künstlicher Stimme).
Typisch für die Schweiz: Viele Angriffe nutzen unser Vertrauen in QR-Codes aus dem Alltag. Dazu gehören QR-Rechnungen, Briefe von vermeintlichen Paketdiensten oder QR-Codes an Parkuhren, auf Menüs im Restaurant und an Ladestationen. Genau dieses Vertrauen machen sich Kriminelle zunutze.
Allein im zweiten Halbjahr 2025 registrierte das Bundesamt für Cybersicherheit (BACS) 6'299 Phishing-Meldungen. 903 Fälle mehr als im Vorjahr. Auch die Polizeiliche Kriminalstatistik 2025 zeigt: Phishing-Straftaten stiegen gegenüber dem Vorjahr um 24,9 %. Am häufigsten für Phishing missbraucht werden Absender aus den Bereichen Postdienste (24 %), öffentlicher Verkehr (20 %) und Finanzsektor (19 %).
Die Betrüger platzieren gefälschte QR-Codes an physischen Orten (z.B. auf Parkuhren oder Menükarten) oder versenden sie digital per E-Mail oder Post.
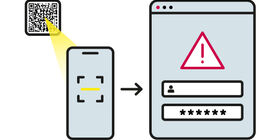
Sie scannen einen QR-Code mit Ihrem Smartphone und gehen davon aus, eine legitime Website oder Dienstleistung aufzurufen. Tatsächlich führt der Code jedoch auf eine täuschend echte, manipulierte Internetseite.
Auf der manipulierten Internetseite werden Sie häufig unter dem Vorwand besonderer Dringlichkeit dazu aufgefordert, sensible Daten wie Passwörter, E-Banking-Zugangsdaten oder Kreditkarteninformationen einzugeben.
Die Betrüger fangen die von Ihnen eingegebenen Daten in Echtzeit ab und nutzen diese für unberechtigte Geldabzüge oder Identitätsdiebstahl.
QR-Code-Fälschungen werden immer professioneller, achten Sie deshalb auf diese Warnsignale:
Werden Ihre persönlichen Daten gestohlen, informiert Sie TCS IDProtect sofort, sobald diese im Internet entdeckt werden. So können Sie schnell reagieren, Konten schützen und finanzielle Folgen rechtzeitig begrenzen.
Mehr zu TCS ID Protect erfahren«Fast 9 von 10 der gemeldeten Vorfällen unserer Kundinnen und Kunden hängen mit Cyberkriminalität oder Phishing zusammen – damit sind dies die häufigsten Bedrohungen für Privatpersonen. Andere Phänomene wie Cybermobbing, Identitätsdiebstahl oder Missbrauch von Online-Konten und -Karten werden seltener gemeldet.»
Melissa Wong, Cyberspezialistin bei Bolttech, TCS-Partner
Handelt es sich um einen physischen QR-Code, z.B. auf einer Parkuhr, prüfen Sie, ob der Original-QR-Code überklebt wurde. Nutzen Sie zudem die Link-Vorschau Ihres Smartphones und prüfen Sie die angezeigte Internetadresse sorgfältig, bevor Sie auf den Link klicken.
Lassen Sie sich nicht unter Zeitdruck setzen und geben Sie sensible Daten wie Passwörter oder Zahlungsinformationen nur ein, wenn Sie sicher sind, dass die Website echt ist.
So prüfen Sie, ob eine URL echt ist:
Bei Zweifeln an der Echtheit eines QR-Codes, einer E-Mail oder einer Internetseite, rufen Sie unbedingt Ihre Bank oder das Unternehmen direkt an um die Echtheit bestätigen zu lassen. Verwenden Sie hierfür die Kontaktangaben auf den offiziellen Seiten der Banken und Unternehmen und nicht die Kontaktdaten aus einer E-Mail oder einer über eine E-Mail aufgerufene Seite.
Richten Sie für Ihre Onlinekonten generell eine 2-Faktor-Authentifizierung ein. Diese ergänzt eine einfache Passwort-Eingabe um eine weitere Sicherheitsmassnahme, z.B. die Eingabe einer durch den Anbieter übermittelten Geheimzahl.
Noch sicherer als die 2-Faktor-Authentifizierung sind Passkeys. Diese ersetzen klassische Passwörter durch Fingerabdruck, Gesichtserkennung oder Geräteauthentifizierung. Selbst wenn Betrüger Sie auf eine gefälschte Webseite locken, können Passkeys nicht einfach weitergegeben werden. Hier erfahren Sie mehr zu Passkeys.
Stellen Sie sicher, dass Ihr Betriebssystem auf Ihrem PC sowie die Apps auf Ihrem Mobiltelefon stets auf dem neusten Stand sind. Dies hilft dabei Sicherheitslücken zu schliessen.
Nicht jeder gescannte QR-Code führt automatisch zu einem Schaden. Entscheidend ist, was nach dem Scan passiert ist. Haben Sie die Seite direkt wieder geschlossen? Haben Sie persönliche Daten eingegeben? Oder wurde bereits eine Zahlung ausgelöst? Die folgende Übersicht hilft Ihnen, die Situation einzuschätzen.
Ihre Situation | Empfohlene Handlung |
|---|---|
Sie haben den verdächtigen QR-Code nur gescannt: | Browser schliessen und keine Daten eingeben. |
Sie haben Ihre Login-Daten eingegeben: | Passwörter sofort ändern und 2-Faktor-Authentifizierung aktivieren. |
Sie haben bereits Kreditkarten-Daten eingegeben: | Karten sofort sperren lassen. |
Sie haben eine TWINT- oder Bankzahlung ausgelöst: | Umgehend Bank oder TWINT-Anbieter kontaktieren und Konten sperren lassen. |
Sie haben eine Software heruntergeladen und installiert: | Programm deinstallieren und Gerät mit Antivirus-Programm prüfen. |
Ihre Situation | Sie haben den verdächtigen QR-Code nur gescannt: |
Empfohlene Handlung | Browser schliessen und keine Daten eingeben. |
Ihre Situation | Sie haben Ihre Login-Daten eingegeben: |
Empfohlene Handlung | Passwörter sofort ändern und 2-Faktor-Authentifizierung aktivieren. |
Ihre Situation | Sie haben bereits Kreditkarten-Daten eingegeben: |
Empfohlene Handlung | Karten sofort sperren lassen. |
Ihre Situation | Sie haben eine TWINT- oder Bankzahlung ausgelöst: |
Empfohlene Handlung | Umgehend Bank oder TWINT-Anbieter kontaktieren und Konten sperren lassen. |
Ihre Situation | Sie haben eine Software heruntergeladen und installiert: |
Empfohlene Handlung | Programm deinstallieren und Gerät mit Antivirus-Programm prüfen. |
Haben Sie einen verdächtigen QR-Code entdeckt oder wurden auf eine ungewöhnliche Website weitergeleitet? Melden Sie mutmassliche Quishing-Angriffe den zuständigen Behörden (Bundesamt für Cybersicherheit oder der Cybercrime Police), Ihrer IT-Abteilung oder dem betroffenen Dienstanbieter. Informieren Sie sich regelmässig über aktuelle Cyberbedrohungen und teilen Sie Ihr Wissen mit Familie und Freunden.
Quishing ist eine spezielle Form von Phishing. Der wichtigste Unterschied: Bei Quishing sehen Sie die eigentliche Internetadresse oft erst nach dem Scannen des QR-Codes. Die bekannte Regel «erst prüfen, dann klicken» funktioniert deshalb nur eingeschränkt.
Im Alltag gibt es drei wesentliche Unterschiede:
Dadurch wirkt Quishing oft vertrauenswürdiger als klassische Phishing-E-Mails und wird von vielen Menschen zunächst nicht als Betrugsversuch erkannt.
Das Scannen eines QR-Codes schadet normalerweise nicht. Ein QR-Code ist kein Programm, sondern enthält lediglich Informationen, die Ihr Smartphone lesen und anzeigen kann.
Gefährlich wird es meist erst danach, wenn Sie auf einer Website persönliche Daten eingeben, eine Zahlung freigeben oder eine App installieren. Genau darauf zielen Quishing-Angriffe ab. Sie sollen dazu gebracht werden, Passwörter, Kreditkartendaten, Zugangsdaten oder Bestätigungscodes preiszugeben.
Besondere Vorsicht ist geboten, wenn nach dem Scan sofort eine Website geöffnet wird, Zahlungsdaten verlangt werden oder Sie eine App ausserhalb des offiziellen App Stores installieren sollen. In diesen Fällen sollten Sie den Vorgang sofort abbrechen.
Faustregel: Nicht das Scannen ist das Problem, sondern was Sie danach tun.
Banken und Kartenanbieter prüfen nach einem Quishing-Vorfall, wie der Schaden entstanden ist und ob die geltenden Sorgfaltspflichten eingehalten wurden. Einen automatischen Anspruch auf Rückerstattung gibt es nicht.
Haben Sie Ihre Daten auf einer gefälschten Website eingegeben oder eine Zahlung selbst freigegeben, wird von den Finanzinstituten individuell geprüft, ob und in welchem Umfang eine Erstattung möglich ist. Viele Institute leisten in bestimmten Fällen freiwillige Kulanzzahlungen.
Der TCS Cyber-Schutzbrief schliesst diese Lücke. Er deckt Vermögensschäden bis 5'000 Franken pro Fall, Betrug beim Onlinekauf bis 1'000 Franken sowie Gerichtskosten bis 300'000 Franken.
Ja. Laut unserem Partner Bolttech führten rund 84 % der gemeldeten Cybervorfälle zu einem tatsächlichen finanziellen Schaden. Zusätzlich zum Geldverlust drohen Kontoübernahmen und weiterer Identitätsmissbrauch.
Wichtig: Stoppen Sie zuerst den möglichen Geldfluss und sichern Sie danach Ihre Zugänge.
Gehen Sie in dieser Reihenfolge vor:
Viele Betroffene verlieren wertvolle Zeit, weil sie sich schämen oder versuchen, den Vorfall zunächst selbst zu lösen. Entscheidend ist jedoch nicht, warum es passiert ist, sondern wie schnell Sie reagieren.
Mit dem TCS Cyber-Schutzbrief begleitet Sie im Ernstfall ein persönlicher Case Manager durch die nächsten Schritte.
Nein. Quishing-Angriffe und auch andere Online-Betrugsmaschen sind mittlerweile so gut gemacht, dass selbst vorsichtige Menschen und selbst IT-Profis täuschen können.
Anders als bei einer E-Mail oder einer Internetadresse können Sie einem QR-Code auf den ersten Blick nicht ansehen, wohin er tatsächlich führt. Genau deshalb setzen Kriminelle auf QR-Codes.
Entscheidend ist nicht, warum es passiert ist, sondern wie schnell Sie reagieren. Wer den Vorfall rasch meldet, Karten sperrt und Konten absichert, kann den Schaden häufig deutlich begrenzen.
Einen gefälschten QR-Code erkennen Sie oft nicht auf den ersten Blick. Deshalb sollten Sie nicht nur schauen, sondern auch prüfen.
Achten Sie insbesondere auf folgende Warnsignale:
Können Sie nicht eindeutig erkennen, wer die Zahlung empfängt, sollten Sie den Vorgang sofort abbrechen.
Ja, auch QR-Rechnungen können gefälscht oder mit manipulierten Zahlungsdaten versehen werden.
Eine echte Schweizer QR-Rechnung enthält das Schweizerkreuz in der Mitte des QR-Codes und weist die Zahlungsinformationen zusätzlich als lesbaren Text aus. Vergleichen Sie deshalb immer Empfänger, IBAN und Rechnungsbetrag mit den Angaben des Absenders.
Ein wichtiger Unterschied: Eine Schweizer QR-Rechnung enthält Zahlungsinformationen und keine Internetadresse. Führt ein QR-Code auf eine Website, handelt es sich nicht um eine QR-Rechnung.
Scannen Sie QR-Rechnungen grundsätzlich nur mit Ihrer Banking-App oder mit TWINT und prüfen Sie vor der Freigabe nochmals die angezeigten Zahlungsdaten.
Nein. Eine TWINT-Zahlung kann nicht ohne Ihre ausdrückliche Freigabe ausgelöst werden.
Die Gefahr liegt deshalb nicht in einer automatischen Abbuchung, sondern darin, dass Sie eine Zahlung selbst bestätigen, weil Sie glauben, die Aufforderung stamme von einer vertrauenswürdigen Person oder Organisation.
Prüfen Sie daher immer, wem das Geld überwiesen wird und weshalb die Zahlung verlangt wird. Besonders vorsichtig sollten Sie sein, wenn Sie über einen QR-Code oder einen Link zu einer Zahlung aufgefordert werden.
Merksatz: TWINT schützt Sie vor unbemerkten Abbuchungen, nicht vor einer Zahlung, die Sie selbst aufgrund einer Täuschung freigeben.
Der TCS unterstützt Sie sowohl vor als auch nach einem Quishing- oder anderen Cyberangriffen. Ziel ist es, Cybervorfälle möglichst früh zu erkennen und Betroffene im Ernstfall nicht allein zu lassen.
Besitzen Sie den TCS Cyber-Schutzbrief, können Sie sich bei einem Verdachtsfall rund um die Uhr an unsere Case Manager wenden.
Mit TCS IDProtect werden Sie zudem informiert, wenn persönliche Daten wie E-Mail-Adressen oder Telefonnummern nach einem Datenleck im Internet auftauchen.
Für nützliche Tipps wie Sie sich vor Cyberkriminalität schützen können, halten wir Sie mit unseren Ratgebern auf dem Laufenden.
Nach einem Vorfall erhalten Sie Unterstützung genau dann, wenn schnelle Hilfe wichtig ist. Mit dem TCS Cyber-Schutzbrief erreichen Sie rund um die Uhr unsere Notfall-Hotline. Auch hier unterstützt Sie ein persönlicher Case Manager und begleitet Sie durch die nächsten Schritte und koordiniert bei Bedarf technische, rechtliche und finanzielle Unterstützung.