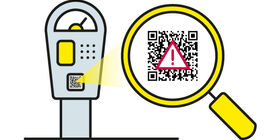
Vérifiez physiquement, par exemple sur le parcmètre, si le code QR a simplement été collé par-dessus ou si le code QR d’origine a été recouvert.
1. Le code QR semble avoir été rajouté


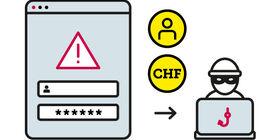
Le quishing est une forme de fraude utilisant des codes QR falsifiés. Les escrocs tentent de vous attirer vers un site web frauduleux via un code QR afin de récupérer vos mots de passe, vos données de carte bancaire, vos identifiants ou de détourner vos paiements.
Le terme est composé des mots « QR-Code » et « phishing » et se prononce « kwisching ». Au lieu d’un lien suspect, vous ne voyez qu’un code QR qui semble fiable et qui, souvent, est impossible à distinguer d’un vrai.
Le quishing est une variante de phishing. Parmi les autres variantes de phishing, on trouve le « smishing » (escroquerie par SMS) et le « vishing » (appel frauduleux utilisant une voix falsifiée ou artificielle).
Typique en Suisse : de nombreuses attaques profitent de la confiance que nous accordons aux codes QR au quotidien. Citons notamment les factures QR, les courriers semblant provenir de services de livraison de colis, ou encore les codes QR sur les horodateurs, les menus de restaurant et les bornes de recharge. C’est précisément cette confiance que les criminels exploitent.
Rien qu’au second semestre 2025, l’Office fédéral de la cybersécurité (OFCS) a enregistré 6’299 alertes de phishing, soit 903 cas de plus que l’année précédente. Les statistiques criminelles 2025 des services de police le montrent également : les cas de phishing ont augmenté de 24,9 % par rapport à l’année précédente. Les services postaux (24 %), les transports publics (20 %) et le secteur financier (19 %) sont les secteurs les plus fréquemment utilisés à des fins de phishing.
Les escrocs placent des codes QR frauduleux dans des lieux physiques (par exemple sur des horodateurs ou des cartes de menu) ou les envoient par voie numérique, par e-mail ou par courrier.
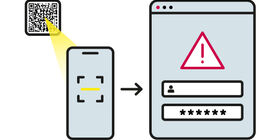
Vous scannez un code QR avec votre smartphone en pensant accéder à un site Internet ou un service légitime. En réalité, le code vous redirige vers une page Internet falsifiée, d’apparence parfaitement authentique.
Sur ce site, on vous demande souvent, sous prétexte d’une urgence particulière, de saisir des données sensibles telles que des mots de passe, des identifiants de banque en ligne ou des informations de carte de crédit.
Les escrocs interceptent en temps réel les données que vous saisissez et les utilisent pour des prélèvements non autorisés ou un vol d’identité.
Les contrefaçons de codes QR sont de plus en plus sophistiquées ; faites donc attention aux signaux d’alerte suivants :
En cas de vol de vos données personnelles, TCS IDProtect vous informe immédiatement dès qu’elles sont détectées sur Internet. Vous pouvez ainsi réagir rapidement, protéger vos comptes et limiter à temps les conséquences financières.
En savoir plus sur TCS ID Protect« Près de 9 incidents sur 10 signalés par notre clientèle sont liés à la cybercriminalité ou au phishing – ce sont donc les menaces les plus fréquentes pour les particuliers. D’autres phénomènes comme le cyberharcèlement, l’usurpation d’identité ou l’utilisation abusive de comptes et de cartes en ligne sont plus rares. »
Melissa Wong, spécialiste en cybersécurité chez Bolttech, partenaire TCS
S’il s’agit d’un code QR physique, par exemple sur un parcmètre, vérifiez si le code QR d’origine a été recouvert. Utilisez également la prévisualisation des liens de votre smartphone et vérifiez attentivement l’adresse Internet affichée avant de cliquer sur le lien.
Ne vous laissez pas mettre sous pression et ne saisissez des données sensibles, telles que des mots de passe ou des informations de paiement, que si vous avez la certitude que le site web est authentique.
Voici comment vérifier si une URL est authentique :
En cas de doute sur l’authenticité d’un code QR, d’un e-mail ou d’un site Internet, appelez impérativement votre banque ou l’entreprise directement pour vous assurer de leur authenticité. Pour ce faire, utilisez les coordonnées figurant sur les pages officielles des banques et des entreprises, et non celles figurant dans un e-mail ou sur une page consultée via un e-mail.
Configurez systématiquement l’authentification à deux facteurs pour vos comptes en ligne. Cette méthode complète la simple saisie d’un mot de passe par une mesure de sécurité supplémentaire, par exemple la saisie d’un code secret fourni par le prestataire.
Les clés d’accès sont encore plus sûres que l’authentification à deux facteurs. Elles remplacent les mots de passe classiques par l’empreinte digitale, la reconnaissance faciale ou l’authentification de l’appareil. Même si des escrocs vous attirent sur un site web frauduleux, les clés d’accès ne peuvent pas être transmises facilement. Pour en savoir plus sur les clés d’accès, cliquez ici.
Assurez-vous que le système d’exploitation de votre PC et les applications de votre téléphone portable sont toujours à jour. Cela aide à combler les failles de sécurité.
Tous les codes QR scannés ne présentent pas automatiquement un risque. Ce qui compte, c’est ce qui s’est passé après la lecture. Avez-vous immédiatement fermé la page ? Avez-vous saisi des données personnelles ? Ou un paiement a-t-il déjà été déclenché ? Le tableau suivant vous aide à évaluer la situation.
Votre situation | Action recommandée |
|---|---|
Vous avez seulement scanné le code QR suspect : | Fermez le navigateur et ne saisissez aucune donnée. |
Vous avez saisi vos données de connexion : | Changez immédiatement vos mots de passe et activez l’authentification à deux facteurs. |
Vous avez déjà saisi les données de votre carte de crédit : | Faites bloquer votre carte immédiatement. |
Vous avez déclenché un paiement TWINT ou un virement bancaire : | Contactez immédiatement votre banque ou le prestataire TWINT et faites bloquer vos comptes. |
Vous avez téléchargé et installé un logiciel : | Désinstallez le programme et analysez votre appareil à l’aide d’un antivirus. |
Votre situation | Vous avez seulement scanné le code QR suspect : |
Action recommandée | Fermez le navigateur et ne saisissez aucune donnée. |
Votre situation | Vous avez saisi vos données de connexion : |
Action recommandée | Changez immédiatement vos mots de passe et activez l’authentification à deux facteurs. |
Votre situation | Vous avez déjà saisi les données de votre carte de crédit : |
Action recommandée | Faites bloquer votre carte immédiatement. |
Votre situation | Vous avez déclenché un paiement TWINT ou un virement bancaire : |
Action recommandée | Contactez immédiatement votre banque ou le prestataire TWINT et faites bloquer vos comptes. |
Votre situation | Vous avez téléchargé et installé un logiciel : |
Action recommandée | Désinstallez le programme et analysez votre appareil à l’aide d’un antivirus. |
Vous avez repéré un code QR suspect ou avez atterri sur un site Internet inhabituel ? Signalez les attaques de quishing présumées aux autorités compétentes (Office fédéral de la cybersécurité ou Cybercrime Police), à votre service informatique ou au prestataire de services concerné. Informez-vous régulièrement sur les cybermenaces actuelles et partagez vos connaissances avec votre famille et vos amis.
Le quishing est une forme particulière de phishing. La différence principale est la suivante : avec le quishing, vous ne voyez souvent l’adresse Internet réelle qu’après avoir scanné le code QR. La règle bien connue « vérifier avant de cliquer » ne fonctionne donc que dans une certaine mesure.
Au quotidien, on distingue trois différences essentielles :
De ce fait, le quishing semble souvent plus fiable que les e-mails de phishing classiques et n’est pas immédiatement identifié comme une tentative de fraude par de nombreuses personnes.
Scanner un code QR n’est généralement pas dangereux. Un code QR n’est pas un programme, mais contient uniquement des informations que votre smartphone peut lire et afficher.
Le danger survient généralement après, lorsque vous saisissez des données personnelles sur un site web, autorisez un paiement ou installez une application. C’est précisément ce à quoi visent les attaques de quishing. Le but est de vous inciter à divulguer des mots de passe, des données de carte bancaire, des identifiants ou des codes de confirmation.
Il faut faire particulièrement attention lorsque, après avoir scanné le code QR, un site Internet s’ouvre immédiatement, surtout si des données de paiement vous sont demandées ou si vous devez installer une application en dehors de l’App Store officiel. Dans ce cas, vous devez immédiatement interrompre le processus.
Règle générale : ce n’est pas le scan qui pose problème, mais ce que vous faites ensuite.
Après un incident de quishing, les banques et les émetteurs de cartes examinent comment le préjudice est survenu et si les obligations de diligence applicables ont été respectées. Il n’existe pas de droit automatique au remboursement.
Si vous avez saisi vos données sur un site frauduleux ou autorisé vous-même un paiement, les établissements financiers examinent individuellement si et dans quelle mesure un remboursement est possible. De nombreux établissements effectuent dans certains cas des remboursements à titre gracieux.
Le TCS Livret Cyber Protection comble cette lacune. Il couvre les préjudices financiers jusqu’à CHF 5’000.– par sinistre, la fraude lors d’achats en ligne jusqu’à CHF 1’000.– ainsi que les frais de justice jusqu’à CHF 300’000.–.
Oui. Selon notre partenaire Bolttech, environ 84 % des cyberincidents signalés ont entraîné un préjudice financier réel. Outre les pertes financières, il existe un risque de piratage de compte et d’autres formes d’usurpation d’identité.
Important : commencez par bloquer tout flux d’argent potentiel, puis sécurisez vos accès.
Procédez dans cet ordre :
De nombreuses victimes perdent un temps précieux parce qu’elles ont honte ou essaient d’abord de résoudre l’incident par elles-mêmes. Ce qui compte, ce n’est pas la raison pour laquelle cela s’est produit, mais la rapidité avec laquelle vous réagissez.
Avec le TCS Livret Cyber Protection, un Case Manager vous accompagne dans les démarches à suivre en cas de besoin.
Non. Les attaques de quishing et autres fraudes en ligne sont désormais si bien conçues que même les personnes prudentes et les professionnels de l’informatique peuvent se faire avoir.
Contrairement à un e-mail ou à une adresse Internet, un code QR ne permet pas de savoir au premier coup d’œil où il mène réellement. C’est précisément pour cette raison que les criminels misent sur les codes QR.
Ce qui compte, ce n’est pas la raison pour laquelle cela s’est produit, mais la rapidité avec laquelle vous réagissez. En signalant rapidement l’incident, en bloquant vos cartes et en sécurisant vos comptes, vous pouvez souvent limiter considérablement les dégâts.
Bien souvent, vous ne reconnaîtrez pas un code QR frauduleux au premier coup d’œil. C’est pourquoi vous ne devez pas seulement regarder, mais bien observer.
Faites particulièrement attention aux signaux d’alerte suivants :
Si vous ne pouvez pas clairement identifier qui reçoit le paiement, vous devez immédiatement annuler l’opération.
Oui, les factures QR peuvent elles aussi être falsifiées ou comporter des informations de paiement altérées.
Une véritable facture QR suisse comporte la croix suisse au centre du code QR et présente également les informations de paiement sous forme de texte lisible. Vérifiez donc toujours que le nom du bénéficiaire, l’IBAN et le montant de la facture correspondent aux informations fournies par l’expéditeur.
Une différence importante : une facture QR suisse contient des informations de paiement et aucune adresse Internet. Si un code QR redirige vers un site Internet, il ne s’agit pas d’une facture QR.
Ne scannez les factures QR qu’avec votre application bancaire ou avec TWINT et vérifiez à nouveau les données de paiement affichées avant de valider le paiement.
Non. Un paiement TWINT ne peut pas être déclenché sans votre autorisation expresse.
Le risque ne réside donc pas dans un prélèvement automatique, mais dans le fait que vous confirmiez vous-même un paiement en pensant que la demande provient d’une personne ou d’une organisation de confiance.
Vérifiez donc toujours à qui l’argent est transféré et pourquoi le paiement est demandé. Vous devez redoubler de prudence lorsque l’on vous demande d’effectuer un paiement via un code QR ou un lien.
À retenir : TWINT vous protège contre les prélèvements à votre insu, mais pas contre un paiement que vous autorisez vous-même à la suite d’une fraude.
Le TCS vous soutient aussi bien avant qu’après une attaque de quishing ou toute autre cyberattaque. L’objectif est de détecter les cyberincidents le plus tôt possible et de ne pas laisser les personnes concernées seules en cas d’urgence.
Si vous possédez le TCS Livret Cyber Protection, vous pouvez contacter nos Case Managers jour et nuit en cas de suspicion.
TCS IDProtect vous informe également lorsque vos données personnelles, telles que votre adresse e-mail ou votre numéro de téléphone, apparaissent sur Internet à la suite d’une fuite de données.
Nos guides vous fournissent des conseils utiles et actuels pour vous protéger contre la cybercriminalité.
Après un incident, vous recevez une assistance précisément quand une aide rapide est essentielle. Avec le TCS Livret Cyber Protection, vous pouvez joindre notre hotline d’urgence jour et nuit. Là encore, un Case Manager vous accompagne tout au long du processus et coordonne, si nécessaire, une assistance technique, juridique et financière.